


Ботнет ZeroAccess продолжает работу, несмотря на усилия органов

Microsoft и полиция «подбила» ботнет ZeroAccess

Правоохранительные органы из стран Европы и США под предводительством Microsoft разрушили ботнет ZeroAccess (Sirefef). Эта сеть инфицировала более 2 млн устройств из разных уголков мира. Взломщики перехватывали поисковые результаты и направляли жертв на вебсайты, которые наводняли компьютеры вредоносными программами и крали информацию.

В операции по разрушению ботнета принимали участие полицейские из Латвии, Нидерландов, Швейцарии и Германии. В этих странах обнаружили сервера ZeroAccess. A10 Networks предложила Microsoft технологию, которая позволила обрушить ботнет.

ZeroAccess разработан для «click-мошенничества». Из-за этой методики пользователи теряли около $2,7 млн (€2 млн) каждый месяц. Сеть построена на peer-to-peer (P2P) архитектуре. ZeroAccess оказалась настолько сложной и разветвленной, что все усилия полицейских не смогли ее уничтожить. Microsoft продолжит работу с партнерами над очисткой пострадавших машин.

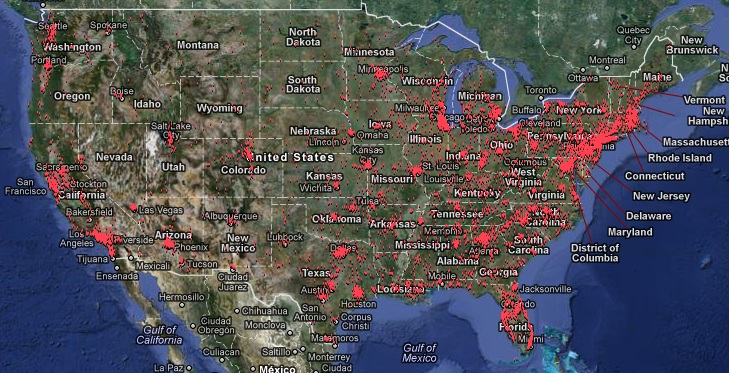
Инфекции ZeroAccess на территории США в апреле 2012.

Правоохранительные органы надеются, что проведенные мероприятия усложнит работу ботнета и перекроет канал заработка преступников. Преступники будут вынуждены заново строить инфраструктуру. Об этом рассказал сотрудник Microsoft Digital Crimes Unit Ричард Домингез Боскович (Richard Domingues Boscovich).

Напомним, что Microsoft подала в суд на восьмерых граждан, которые были замешаны в работе ботнета. Microsoft, Europol и ФБР также смогут в скором времени узнать, какие именно рекламные сети связаны с преступниками.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru