


Индия и Китай стали главными целями для хакеров

Panda Security говорит об увеличении атак в 2013 году

Компания Panda Security опубликовала отчет за третий квартал 2013 года. В исследовании особенный упор делается на вредоносном программном обеспечении, DNS-атаках, мобильных угрозах и слежке АНБ.

Что касается вредоносного программного обеспечения, то за весь 2013 год было обнаружено свыше 10 млн новых разновидностей вирусов. Это больше, чем общее количество вирусов замеченных в прошлом году. Похоже, взломщики поставили очередной рекорд.

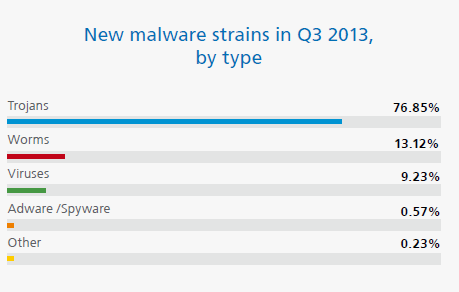
Примерно 77% нового вредоносного программного обеспечения, составляют трояны, за которыми следуют черви (13%) и вирусы (9%). Трояны остаются главной причиной возникновения компьютерных инфекций. Серьезной угрозой, которая мучила пользователей в третьем квартале 2013 года, осталась CryptoLocker.

Что касается мобильных угроз, то наименее безопасной системой остается Google Android. Впрочем замечено существенное количество атак, направленное на iOS.

Аналитики говорят, что киберпреступники часто полагаются на DNS для того чтобы инфицировать крупнейшие международные компании. В числе пострадавших Google, Microsoft и многочисленные провайдеры услуг. Panda Labs также подробно описала все технологические приемы, которые использовала АНБ.

Аналитики установили, что страны Латинской Америки чаще всего страдают от вредоносного программного обеспечения. В Китае примерно 60% всех компьютеров были инфицированы. Меньше всего от инфекций были зарегистрированы в Нидерландах, Великобритании и Германии.

Технический директор PandaLabs Луис Корронс (Luis Corrons) говорит, что в будущем нас ждет еще большое откровений, объясняющих все тайные действия и методики АНБ.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru