


Индия и Китай стали главными целями для хакеров

Panda Security говорит об увеличении атак в 2013 году

Компания Panda Security опубликовала отчет за третий квартал 2013 года. В исследовании особенный упор делается на вредоносном программном обеспечении, DNS-атаках, мобильных угрозах и слежке АНБ.

Что касается вредоносного программного обеспечения, то за весь 2013 год было обнаружено свыше 10 млн новых разновидностей вирусов. Это больше, чем общее количество вирусов замеченных в прошлом году. Похоже, взломщики поставили очередной рекорд.

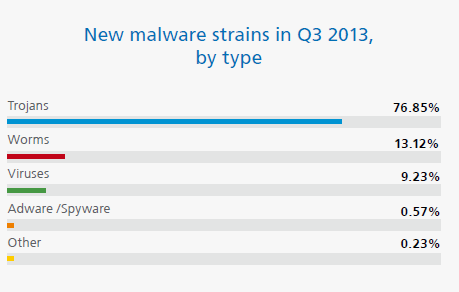
Примерно 77% нового вредоносного программного обеспечения, составляют трояны, за которыми следуют черви (13%) и вирусы (9%). Трояны остаются главной причиной возникновения компьютерных инфекций. Серьезной угрозой, которая мучила пользователей в третьем квартале 2013 года, осталась CryptoLocker.

Что касается мобильных угроз, то наименее безопасной системой остается Google Android. Впрочем замечено существенное количество атак, направленное на iOS.

Аналитики говорят, что киберпреступники часто полагаются на DNS для того чтобы инфицировать крупнейшие международные компании. В числе пострадавших Google, Microsoft и многочисленные провайдеры услуг. Panda Labs также подробно описала все технологические приемы, которые использовала АНБ.

Аналитики установили, что страны Латинской Америки чаще всего страдают от вредоносного программного обеспечения. В Китае примерно 60% всех компьютеров были инфицированы. Меньше всего от инфекций были зарегистрированы в Нидерландах, Великобритании и Германии.

Технический директор PandaLabs Луис Корронс (Luis Corrons) говорит, что в будущем нас ждет еще большое откровений, объясняющих все тайные действия и методики АНБ.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru