


В бете Chrome имеется система блокировки вредоносных программ

Chrome 32 научится находить шумные вкладки

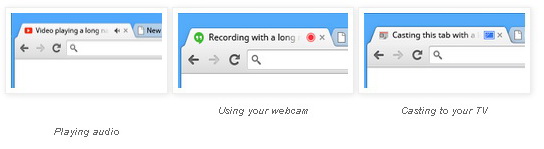
Современные браузеры позволяют открывать огромное количество вкладок, которые загружаются, если вы на них нажимаете. Однако бывают случаи, когда в этой бездне попадаются окна или рекламные объявления со звуком. Понять, откуда доносится это раздражающий аудио-сигнал, поможет новейшая бета-версия Chrome. Для этого в браузере была реализована новая система маркировки.

Когда в Chrome 32 Beta открывается вкладка с потоковым аудио или видео, рядом с крестиком во вкладке появится специальный индикатор. Изображение маркера будет меняться в зависимости от источника сигнала. Например, потоковое аудио будет отображаться в виде небольшого динамика, красный кружок будет символизировать веб-камеру, а иконка Chromecast покажет, что вы транслируете изображение с этой вкладки на телевизор.

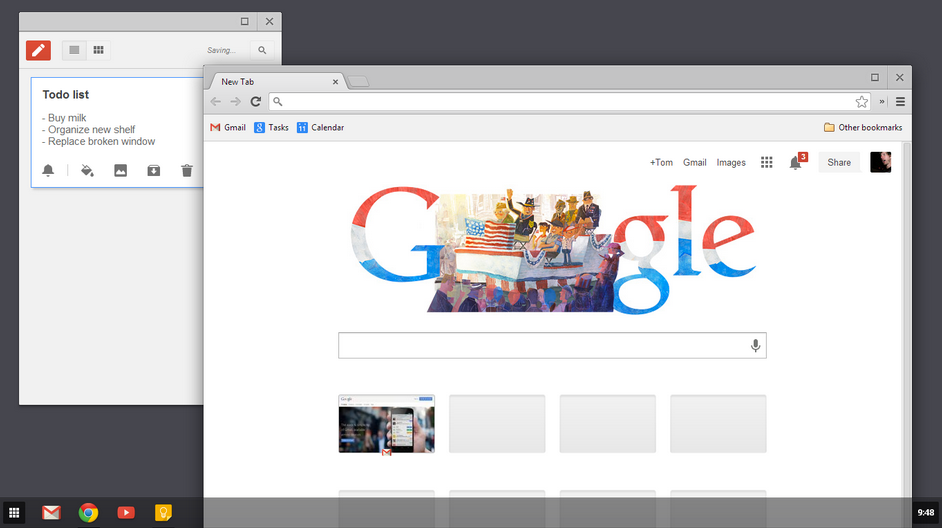
Разработчики Chrome 32 Beta также уделили особенное внимание режиму Windows 8. Новая внешность браузера практически идентично совпадает со внешним видом Chromebook, будучи дополненной вкладкой для запуска веб-программ и поддержкой многих окон. Google явно пытается показать Microsoft, как можно придумать более элегантное и удобное решение пользовательского интерфейса.

В бета-версии браузера также появится новая функция, которая позволяет автоматически блокировать вредоносные файлы. Google не уточняет, сможет ли компания осуществлять сканирование опасностей в браузере или будет полагаться на черный список.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru