


В бете Chrome имеется система блокировки вредоносных программ

Chrome 32 научится находить шумные вкладки

Современные браузеры позволяют открывать огромное количество вкладок, которые загружаются, если вы на них нажимаете. Однако бывают случаи, когда в этой бездне попадаются окна или рекламные объявления со звуком. Понять, откуда доносится это раздражающий аудио-сигнал, поможет новейшая бета-версия Chrome. Для этого в браузере была реализована новая система маркировки.

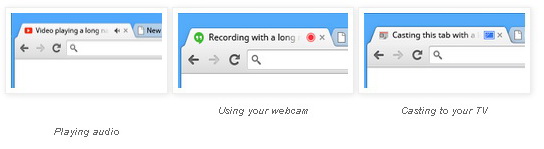
Когда в Chrome 32 Beta открывается вкладка с потоковым аудио или видео, рядом с крестиком во вкладке появится специальный индикатор. Изображение маркера будет меняться в зависимости от источника сигнала. Например, потоковое аудио будет отображаться в виде небольшого динамика, красный кружок будет символизировать веб-камеру, а иконка Chromecast покажет, что вы транслируете изображение с этой вкладки на телевизор.

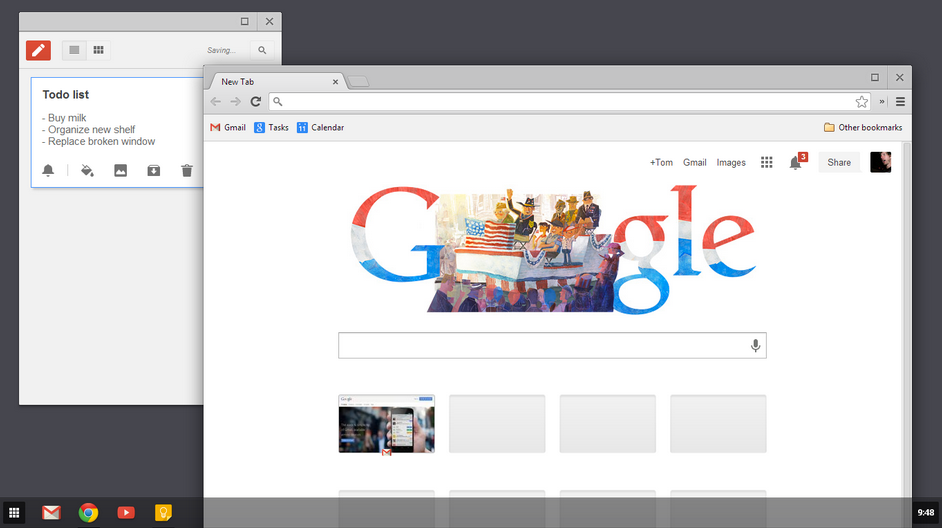
Разработчики Chrome 32 Beta также уделили особенное внимание режиму Windows 8. Новая внешность браузера практически идентично совпадает со внешним видом Chromebook, будучи дополненной вкладкой для запуска веб-программ и поддержкой многих окон. Google явно пытается показать Microsoft, как можно придумать более элегантное и удобное решение пользовательского интерфейса.

В бета-версии браузера также появится новая функция, которая позволяет автоматически блокировать вредоносные файлы. Google не уточняет, сможет ли компания осуществлять сканирование опасностей в браузере или будет полагаться на черный список.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru