


Apple дает полицейским фотографии своих клиентов

Apple рассказала о сотрудничестве с властями

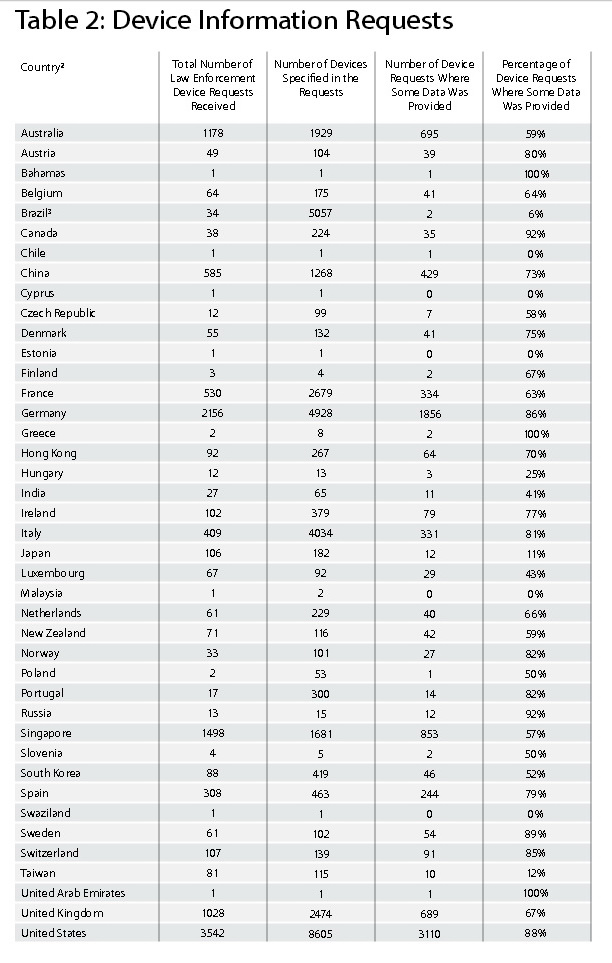
Apple последовала примеру Facebook, Google, Microsoft, Twitter, Yahoo! и рассказала, какими данными она делилась с полицейскими и правительственными агентствами. В отчете компания признается, что предоставляла личную информацию клиентов только в тех случаях, когда к ней поступали просьбы от органов и правительства.

В отчете компания указала количество обращений со стороны властей, количество удовлетворенных требований и другие интересные детали. В общей сложности Apple помогала полиции в 31 стране, включая США. По закону, Apple не имела права точно назвать количество обращений со стороны американских властей. Apple против такой политики, но вынуждена ей подчиняться.

Чаще всего правительство и правоохранительные органы интересует информация, связанная с ограблениями и пропавшими или похищенными людьми. Очень редко компанию просят предоставить фотографии или электронные письма. Она предоставляет доступ к таким данным лишь в исключительных случаях.

Apple также признается, что ее никогда не требовали раскрывать информацию в рамках статьи 215 Закона о патриотизме (2001 года). Этот документ разрешает ФБР получать личную информацию о пользователе, включая его имя, все его переговоры и записи о деятельности в Сети, для предотвращения террористических актов.

В документе Apple указывает, что ее коммерческая деятельность никак не зависит от сбора или анализа пользовательских данных. Кроме того она шифрует всех переговоры, осуществляемые в iMessage и FaceTime. Компания не хранит информацию о вашем местоположении, истории поиска в Siri или Maps.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru