


Apple дает полицейским фотографии своих клиентов

Apple рассказала о сотрудничестве с властями

Apple последовала примеру Facebook, Google, Microsoft, Twitter, Yahoo! и рассказала, какими данными она делилась с полицейскими и правительственными агентствами. В отчете компания признается, что предоставляла личную информацию клиентов только в тех случаях, когда к ней поступали просьбы от органов и правительства.

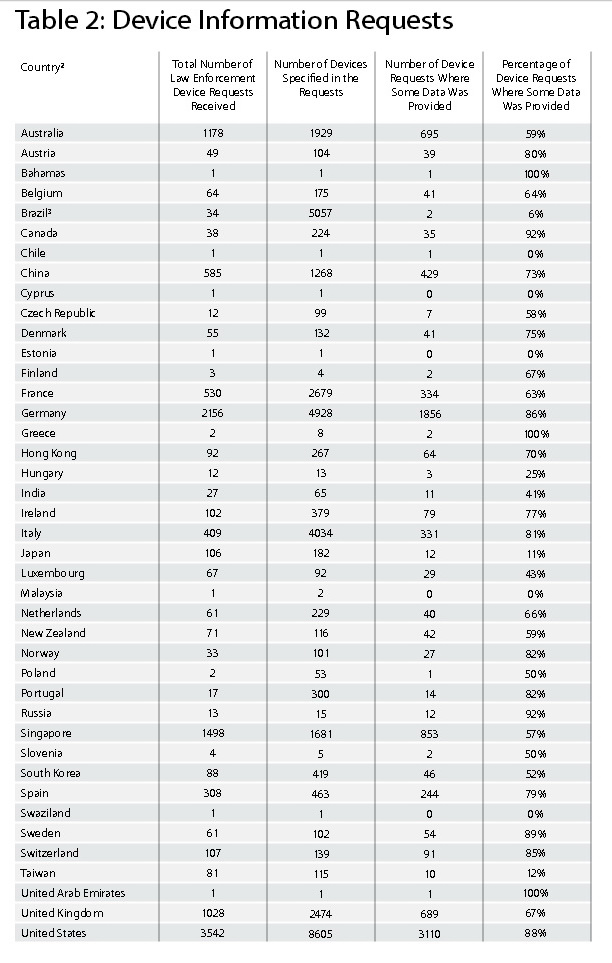
В отчете компания указала количество обращений со стороны властей, количество удовлетворенных требований и другие интересные детали. В общей сложности Apple помогала полиции в 31 стране, включая США. По закону, Apple не имела права точно назвать количество обращений со стороны американских властей. Apple против такой политики, но вынуждена ей подчиняться.

Чаще всего правительство и правоохранительные органы интересует информация, связанная с ограблениями и пропавшими или похищенными людьми. Очень редко компанию просят предоставить фотографии или электронные письма. Она предоставляет доступ к таким данным лишь в исключительных случаях.

Apple также признается, что ее никогда не требовали раскрывать информацию в рамках статьи 215 Закона о патриотизме (2001 года). Этот документ разрешает ФБР получать личную информацию о пользователе, включая его имя, все его переговоры и записи о деятельности в Сети, для предотвращения террористических актов.

В документе Apple указывает, что ее коммерческая деятельность никак не зависит от сбора или анализа пользовательских данных. Кроме того она шифрует всех переговоры, осуществляемые в iMessage и FaceTime. Компания не хранит информацию о вашем местоположении, истории поиска в Siri или Maps.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru