


Портал HackSurfer визуализирует глобальные сетевые угрозы

HackSurfer – мгновенный анализ кибер-угроз

Журнал Forbes рассказал о HackSurfer.com – информационном сервисе, освещающем глобальные киберугрозы. Отличительной особенностью стартапа, основанного ветераном индустрии Джейсоном Поланкичем (Jason Polancich), заключается в том, что информация доступна всем: корпорациям, аналитикам, журналистам и хакерам.

Платформа HackSurfer призвана помочь в создании более надежных компьютерных систем безопасности. Портал собирает информацию об угрозах со всего мира. Пока в компании трудится только 16 человек, большая часть из которых ранее была занята в сфере информационной безопасности. Компания транслирует свои отчеты в Twitter и Facebook. Цель компании – помочь в распространении информации о глобальных компьютерных атаках.

Главное преимущество ресурса – визуализация информации. В отличие от многих других подобных ресурсов, HackSurfer предлагает выкладки в симпатичном и неформальном стиле.

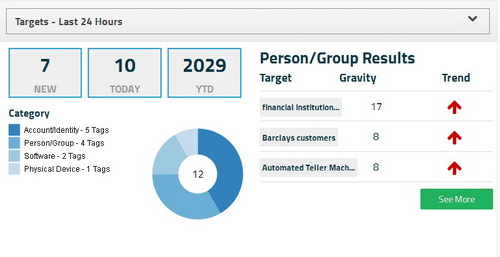
Пример демонстрации информации об угрозах на сайте HackSurfer.com.

Проведя анализ опасностей за прошлый месяц, сотрудники HackSurfer.com пришли к выводу, что наиболее рискованными сферами в Интернете остаются финансовые услуги и здравоохранение. Победить такие страшные угрозы, как Carberp (семейство вредоносного программного обеспечения, связанное с Zeus Trojan), можно только упростив сотрудничество между разными компаниями на рынке кибербезопасности. Carberp – угроза финансовому рынку. Вирус захватывает счета, инфицирует компьютеры, телефоны, браузеры. Программа может украсть пароль пользователя, а затем передать его хакерам.

Услуги HackSurfer также услуги помогут предотвращать атаки Distributed Denial of Service (DDOS). Подобная техника нападений используется не только для вывода из работы сервисов, но и для маскировки атак, нацеленных на дестабилизацию фондового рынка.

На данный момент HackSurfer находится на стадии рабочей беты.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru