


Производство смартфона Quasar IV начнется в скором времени

Самый защищенный смартфон в мире выпустят в 2014

Компания QSAlpha, которая спроектировала самый защищенный смартфон мире, готовится к серийному производству продукта. Телефон Quasar IV поступит в продажу в 2014 году. Модель работает под управлением операционной системы Android и комплектуется 4-ядерным процессором.

Quasar IV – интересная разработка от стартапа QSAlpha. Авторы попытались создать карманное компьютерное устройство, которое было бы полностью защищено от любых кибер-атак. Инженеры уверяют, что похитить данные с этого телефона невозможно.

По словам создателей смартфона, им удалось подписать контракт с ведущим производителем электронной техники. Имя партнера не называется, но предполагается, что речь идет о Samsung. Корейская компания любит рисковать и выпускать на рынок разнообразные продукты с необычными функциями. К тому же Samsung занимается Samsung Knox – специальным корпоративным защитным решением, которое позволяет легко справляться с защитой личных данных сотрудников больших компаний. С другой стороны, еще одним партнером компании может стать Foxconn, которая занимается сборкой iPhone. Этот крупнейший китайский концерн давно работает с различными компаниями, собирая мобильные телефоны.

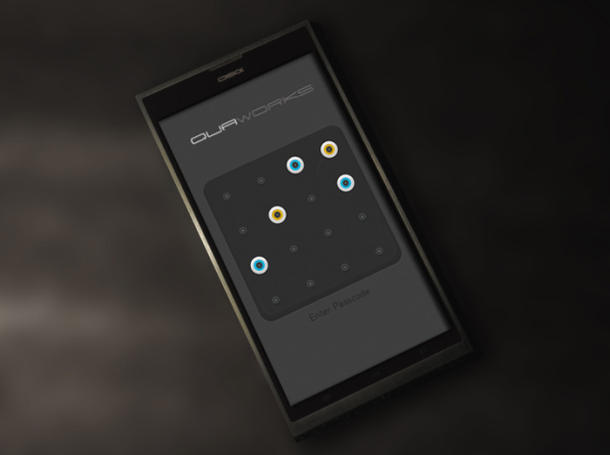
Экран ввода пароля в Quasar IV.

У QSAlpha на руках есть рабочий прототип устройства. Компанию не столько интересует аппаратная начинка устройства, сколько система безопасности для Android. Тем не менее, QSAlpha уверяет, что Quasar IV будет high-end смартфоном на базе Android 4.3, с 4-ядерным процессором Qualcomm Snapdragon 800 и 13-мегапиксельной камерой.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru