


Производство смартфона Quasar IV начнется в скором времени

Самый защищенный смартфон в мире выпустят в 2014

Компания QSAlpha, которая спроектировала самый защищенный смартфон мире, готовится к серийному производству продукта. Телефон Quasar IV поступит в продажу в 2014 году. Модель работает под управлением операционной системы Android и комплектуется 4-ядерным процессором.

Quasar IV – интересная разработка от стартапа QSAlpha. Авторы попытались создать карманное компьютерное устройство, которое было бы полностью защищено от любых кибер-атак. Инженеры уверяют, что похитить данные с этого телефона невозможно.

По словам создателей смартфона, им удалось подписать контракт с ведущим производителем электронной техники. Имя партнера не называется, но предполагается, что речь идет о Samsung. Корейская компания любит рисковать и выпускать на рынок разнообразные продукты с необычными функциями. К тому же Samsung занимается Samsung Knox – специальным корпоративным защитным решением, которое позволяет легко справляться с защитой личных данных сотрудников больших компаний. С другой стороны, еще одним партнером компании может стать Foxconn, которая занимается сборкой iPhone. Этот крупнейший китайский концерн давно работает с различными компаниями, собирая мобильные телефоны.

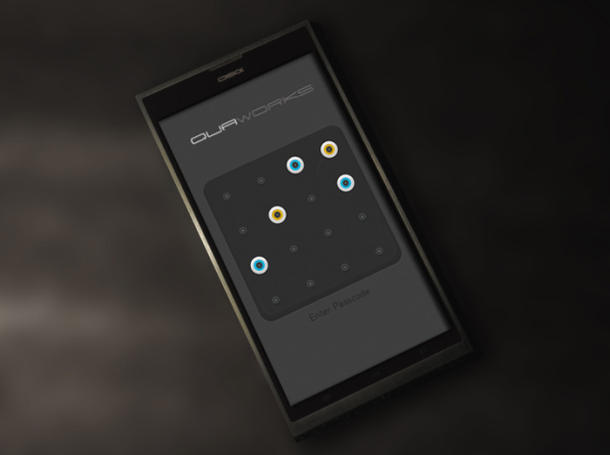
Экран ввода пароля в Quasar IV.

У QSAlpha на руках есть рабочий прототип устройства. Компанию не столько интересует аппаратная начинка устройства, сколько система безопасности для Android. Тем не менее, QSAlpha уверяет, что Quasar IV будет high-end смартфоном на базе Android 4.3, с 4-ядерным процессором Qualcomm Snapdragon 800 и 13-мегапиксельной камерой.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru