


Компания Dell исследовала работу ботнета Gameover

Загрузчик Upatre распространяет троян ZeuS

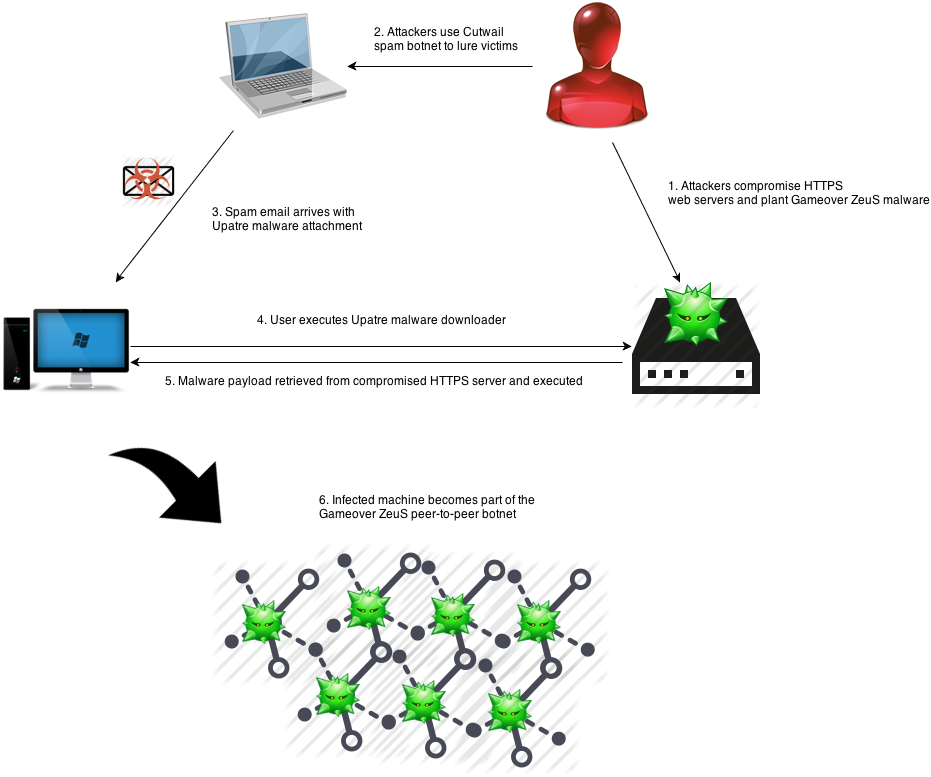
Эксперты по системам безопасности из компании Dell SecureWorks Counter Threat Unit проводили мониторинг деятельности кибервзломщиков, которые полагались на P2P-версию ZeuS Trojan. Специалисты установили, что в дополнение к Pony Loader группа также использовала программу Upatre для распространения вредоносного программного обеспечения.

«Программа загрузки отличается небольшим размером и простотой. Весь его функционал сводится к одной единственной функции. Приложение скачивает и запускает один файл через защищенное Sockets Layer (SSL) соединение и затем отключается», – пишут сотрудники Dell.

Операторы ботнета Gameover используют спам, который рассылается через ботнет Cutwail для распространения Upatre и Pony Loader. В большинстве случаев, опасные email маскируются под сообщения от финансовых и правительственных организацией. Напоминания специально разработаны таким образом, чтобы обмануть людей и открыть прикрепленные к письмам файлы, в которых и прячутся вредоносные программы.


После активации файла, Upatre копирует себя во временную директорию, запускает временную копию и прекращает текущий процесс. Оригинальный вирус удаляется.

Upatre использует SSL-шифрование, благодаря чему его редко могут заметить антивирусные системы и сетевые фильтры. К тому же взломщики постоянно меняют тактику и технику работы.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru