


Хакерам обещают алкоголь и деньги за взлом Touch ID

За взлом сенсора Touch ID в iPhone 5S назначена награда

Сенсор считывания отпечатков пальцев Touch ID в новом смартфоне iPhone 5S стал мишенью для хакеров. За взлом этого элемента системы аутентификации телефона уже назначены разнообразные награды, включая денежное вознаграждение, алкоголь и эротический альбом. iPhone 5S поступил в продажу 20 сентября 2013 года.

Первый человек, который взломает сенсор и сообщит об этом, получит как минимум $16 тысяч долларов. Такую награду предлагает вебсайт IsTouchIDhackedyet.com, который разработал и запустил в работу Ник ДеПетрилло (Nick DePetrillo) – независимый эксперт по системам безопасности. После того, как он рассказал о своем ресурсе в Twitter, к инициативе присоединился Роберт Дэвид Грэхэм (Robert David Graham) – еще один знаток систем кибер-безопасности из компании Errata Security. Именно благодаря его участию, проект собрал существенный призовой фонд.

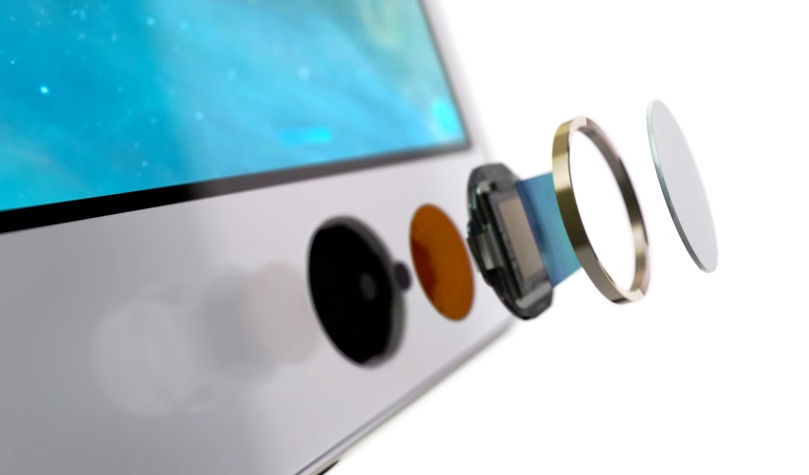
Устройство Touch ID.

Есть и другие предложения, которые должны подстегнуть интерес взломщиков к Touch ID. Например, энтузиастам предлагают оформить патент на технологию взлома, а также несколько бутылок алкоголя Laphroaig, Maker's Mark, Patron Silver и Bulleit. Среди других призов называют эротическую книгу и iPhone 5C. Чтобы получить награду, нужно предоставить видео-подтверждение успешного взлома iPhone 5S.

Изначально Грэхэм и ДеПетрилло считали, что взлом Touch ID займет много времени. Однако после увеличения награды, они надеются, что взломщики справятся с задачей быстрее. Apple пока никак не реагирует на эту инициативу.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru