


Хакерам обещают алкоголь и деньги за взлом Touch ID

За взлом сенсора Touch ID в iPhone 5S назначена награда

Сенсор считывания отпечатков пальцев Touch ID в новом смартфоне iPhone 5S стал мишенью для хакеров. За взлом этого элемента системы аутентификации телефона уже назначены разнообразные награды, включая денежное вознаграждение, алкоголь и эротический альбом. iPhone 5S поступил в продажу 20 сентября 2013 года.

Первый человек, который взломает сенсор и сообщит об этом, получит как минимум $16 тысяч долларов. Такую награду предлагает вебсайт IsTouchIDhackedyet.com, который разработал и запустил в работу Ник ДеПетрилло (Nick DePetrillo) – независимый эксперт по системам безопасности. После того, как он рассказал о своем ресурсе в Twitter, к инициативе присоединился Роберт Дэвид Грэхэм (Robert David Graham) – еще один знаток систем кибер-безопасности из компании Errata Security. Именно благодаря его участию, проект собрал существенный призовой фонд.

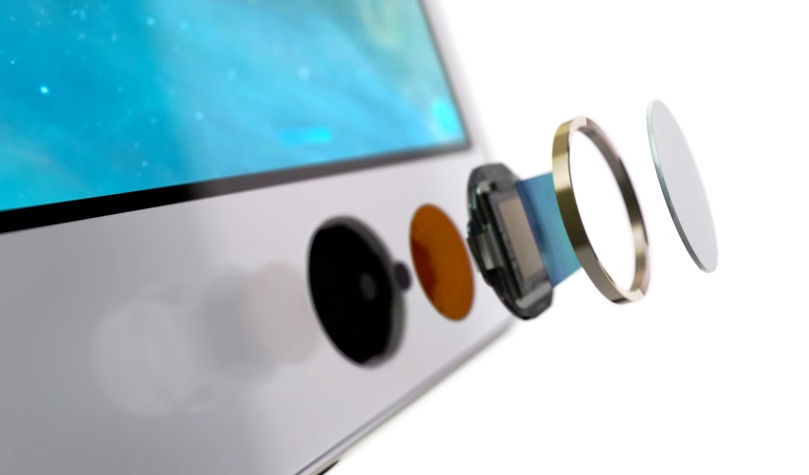
Устройство Touch ID.

Есть и другие предложения, которые должны подстегнуть интерес взломщиков к Touch ID. Например, энтузиастам предлагают оформить патент на технологию взлома, а также несколько бутылок алкоголя Laphroaig, Maker's Mark, Patron Silver и Bulleit. Среди других призов называют эротическую книгу и iPhone 5C. Чтобы получить награду, нужно предоставить видео-подтверждение успешного взлома iPhone 5S.

Изначально Грэхэм и ДеПетрилло считали, что взлом Touch ID займет много времени. Однако после увеличения награды, они надеются, что взломщики справятся с задачей быстрее. Apple пока никак не реагирует на эту инициативу.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru