


Российский бизнес недооценивает новые киберугрозы

Российский бизнес недооценивает новые киберугрозы

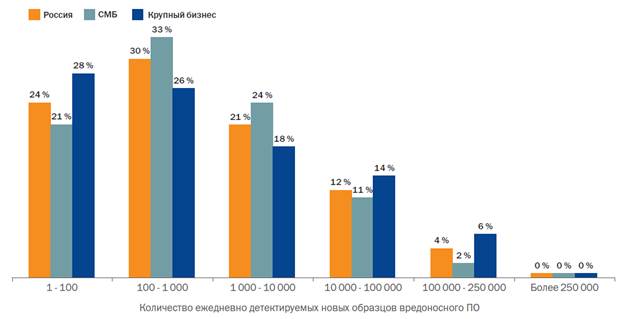
Абсолютное большинство российских компаний недооценивают масштабы современных киберугроз. По данным «Лаборатории Касперского», ежедневно в Сети появляется около 200 тыс. новых образцов вредоносных программ. Как показало исследование, проведенное производителем защитных решений совместно с аналитической компанией B2B International*, близкую к этой цифре оценку дали лишь 4% респондентов, в то время как около 95% существенно ошиблись в оценке в меньшую сторону.


В этом отношении сотрудники российских компаний повторяют ошибку своих зарубежных коллег: лишь 6% участников глобального опроса верно определили среднестатистическое количество ежедневно появляющегося нового вредоносного кода. Любопытно, что среди российских IT-специалистов никто не переоценил угрозу, в то время как в других странах 4% опрошенных существенно завысили показатель.

СМБ-компании оценивают масштаб киберугроз более легкомысленно, чем крупный бизнес: в 33% небольших предприятий ошибочно полагают, что ежедневно появляется менее 1 000 образцов уникального вредоносного кода, и лишь 2% назвали правильный диапазон – от 100 000 до 250 000.

Адекватная оценка уровня угроз может оказать серьезное влияние на решения, которые компания принимает при выборе средств для защиты своей IT-инфраструктуры.

«Это тенденция высокого темпа роста новых угроз негативно сочетается с недостаточной защищенностью: так, многие небольшие компании до сих пор пользуются либо нелицензионным либо бесплатным защитным ПО, базы которого обновляются намного медленнее полноценных решений, – рассказывает Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского». – Такой разрыв приводит, в том числе, к тому, что за год практически ни одной компании не удается избежать утечек данных из-за инцидентов информационной безопасности, что еще раз напоминает нам о необходимости базовой антивирусной защиты».

Для обеспечения безопасности IT-инфраструктуры (включая антивирусную защиту) «Лаборатория Касперского» предлагает линейку продуктов Kaspersky Security для бизнеса, который предназначен для защиты всех узлов сети. Используемые в продукте методы обнаружения на основе сигнатур, проактивные методы защиты на основе анализа поведения вредоносных программ, а также облачные технологии намного эффективнее обнаруживают вредоносные программы и защищают даже от новых и еще не известных угроз.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru