


22-летнего члена Anonymous отправили в тюрьму

В США завершен суд на хакером, взломавшим полицейские вебсайты

22-летний житель штата Огайо был приговорен к 3 годам тюремного заключения. Мужчину признали виновным в связи с хакерской группировкой Anonymous. Помогая этой организации, он взламывал полицейские сетевые ресурсы, а также многие другие сайты в стране. Его деятельность нанесла огромный вред работе властей.

Джон Энтони Борелл Третий (John Anthony Borell III) из Толедо был признан виновным в компьютерном мошенничестве. Он согласился заплатить весомый штраф в $227 тысяч, который пойдет на починку серверов и другого оборудования, которое пострадала в результате его деятельности.

В начале 2012 года Борелл Borell напал на сервер Utahchiefs.org – ресурс полицейских сил города Сиракьюс, сайт муниципальной службы города Спрингфилд, а также вебсайт полицейской ассоциации города Лос-Анджелеса.

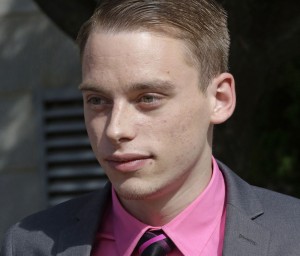
Джон Энтони Борелл Третий.

Представители ФБР говорят, что злоумышленник сумел получить доступ к некоторым жалобам граждан, а также похитил личные данные полицейских. Из-за нанесенных им повреждений, вебсайт полиции города Солт-Лейк Сити на четыре месяца вышел из строя.

После выхода из тюрьмы за злоумышленником еще будут наблюдать на протяжении 3 лет. Пока точно не решено, где же молодой хакер проведет срок заключения.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru