

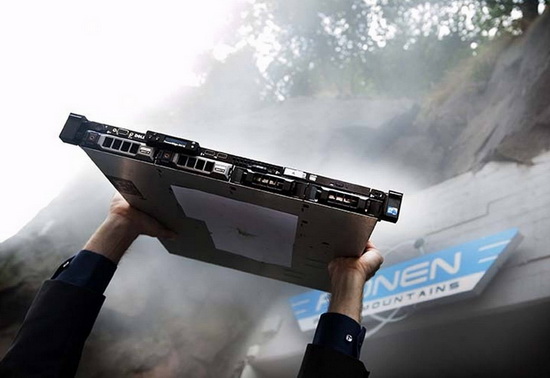

Сервер WikiLeaks продали на eBay ради благотворительности

Подросток выкупил старый сервер WikiLeaks за $33 тысячи

17-летний подросток из Португалии, вооружился отцовской кредитной картой и за 33 тысячи долларов выкупил сервер WikiLeaks, который продавали на eBay. Лот принадлежал шведскому провайдеру Bahnhof. В 2010 году эта компания на протяжении 8 месяцев размещала на своих серверах информацию от скандального ресурса.

Шведы распродают имущество, связанное с WikiLeaks, чтобы получить деньги для двух благотворительных организаций «Reporters Without Borders» и «5th of July Foundation», которые отстаивают права человека и защиту личных данных в Интернете. К несчастью, инициаторы торгов так и не получили желанные деньги.

Исполнительный директор компании Джон Карлунг (John Karlung) утверждает, что вскоре после завершения аукциона он получил сообщение от покупателя. Пользователь пожаловался, что покупку совершил его сын и пожелал немедленно расторгнуть соглашение, чтобы не потерять деньги.


Согласно информации eBay, подросток начал торги с суммы в $10200 (£6500) 7 сентября 2013 года. После этого он сделал еще семь ставок, включая выигрышную, которая составила $33 тысячи (£21 тысяч).

В своем письме к Карлунгу отец щедрого подростка из Лассабона написал, что его 17-летний сын просто помешан на теориях заговора. В итоге Banhof согласились расторгнуть соглашение и теперь сервер продадут другому клиенту, предложившему вторую по величине ставку $32900 (£20800).

Представители Bahnhof утверждают, что они удалили все данные с серверов и продают оборудование исключительно в качестве исторического артефакта. Сотрудники WikiLeaks выступили против данной продажи, сообщив, что Banhof преувеличивает историческую важность сервера и просто хочет нажиться на скандальной славе ресурса.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru