


АНБ разрабатывает новые методы расшифровки защищенных материалов

Бюджет американской разведки составил $52,6 млрд

Бюджет, выделенный американским правительством на поддержку 16-разведовательных служб, включает в себя средства на разработку новых технологий, которые должны быстрее проводить расшифровку данных. Эта информация была обнародована двардом Сноуденом в беседе с журналистами Washington Post.

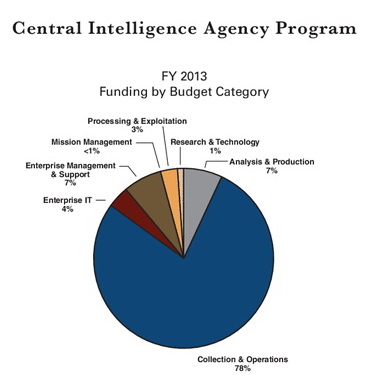
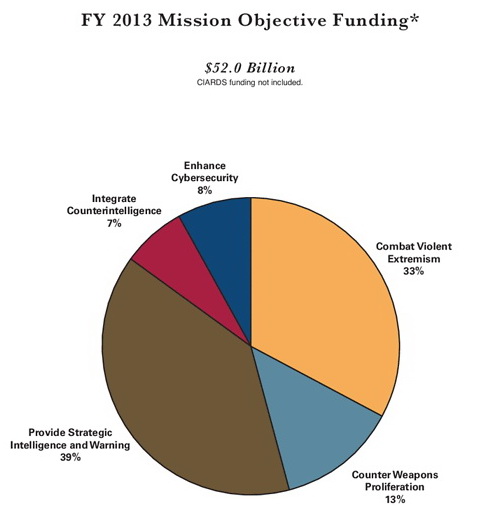
Ежегодный бюджет АНБ составляет $52,6 млрд. Не уточняется, какое количество средств были потрачены на разработку новых способов взлома различных технологий шифрования. Документ, предоставленный Сноуденом, описывает бюджет на 2013 год, поданный на рассмотрение в 2012. Предоставленные бумаги показывают, что расходы США на разведку в данный момент намного выше, чем во времена Холодной Войны. Больше всего денег получает ЦРУ ($14,7 млрд), а вслед за ним идет Агентство национальной безопасности ($10,5 млрд).

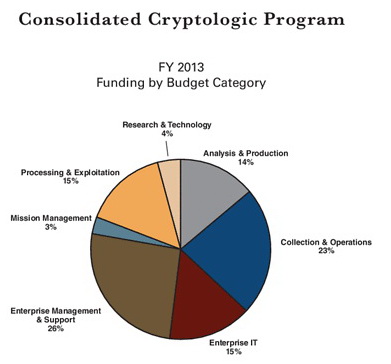
Washington Post пишет, что в документации говорится о значительном увеличении финансирования АНБ: расширяется инфраструктура, закупаются новые технологии слежки. Signals Intelligence (SIGINT) например, потратила $48,6 млн только на проекты связанные с «информационной перегрузкой» (вызванной, скорее всего необходимостью обрабатывать все полученные данные). 35 тысяч людей трудятся над Consolidated Cryptologic Program, пытаясь разработать новые методы анализа и взлома шифров. Кроме того, из документации стало известно, что в американской армии присутствуют специальные группы, занимающиеся исключительно компьютерным взломом.

Газета пишет, что АНБ занимается выполнение рискованных разведывательных миссий в тылу противника, устанавливая сенсоры слежки в непосредственной близости о многочисленных целей. Это делается в тех случаях, когда интересующие американцев люди, воздерживаются от активного использования текущих коммуникационных каналов.

Толчком для увеличения финансирования разведки стали теракты 11 сентября.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru