


Malwarebytes обнаружила атаку против любителей клубнички

Поддельный эротический YouTube наполняет компьютер троянами

Исследователи из компании Malwarebytes обнаружили кибератаку, в которой сочетается социальные инженерия, drive-by загрузки и шантаж. В комплексе эти методы обмана пользователей, позволяют взломщикам наводнить весь компьютер жертвы троянами. Впрочем, такой метод нападения нельзя назвать особенно скрытным.

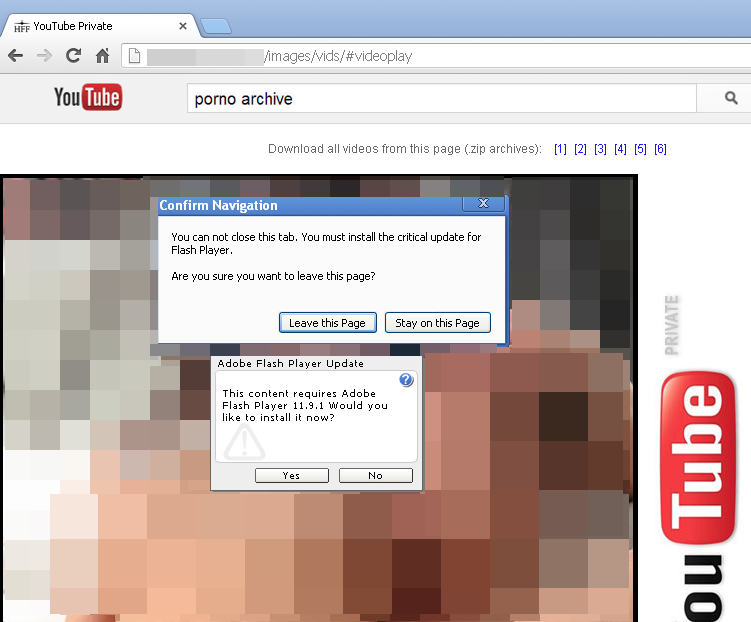
Все начинается с поддельной версии YouTube, которая якобы предлагает клиентам доступ к эротическому контенту. Пользователи, которые заходят на ресурс, вынуждены скачивать обновление для Flash Player. Файл должен позволить им просматривать ролики. Однако обновление на самом деле является трояном (Trojan.FakeFlash), который отключает диспетчер задач (Task Manager) и создает в реестре записи. Из-за этого троян загружается каждый раз при запуске компьютера.

Скриншот эротической версии YouTube.

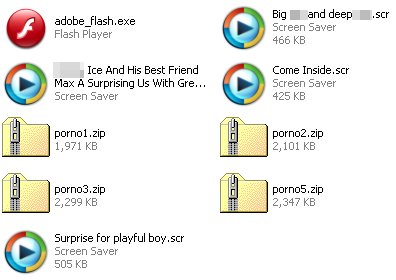
Кроме поддельного обновления Flash Player, жертвам мошеннической схемы также предлагают возможность скачивать порнографические ролики на компьютер прямиком с вебсайта. Вышеупомянутые видео на самом деле представляют собой .scr-файлы, в которых хранится троян-вымогатель (Trojan.Ransom.PARPE).

.scr-файл с вредоносным трояном в каталоге.

Когда пострадавшие пытаются закрыть вредоносную страницу, запускается простейший скрипт, который оставляет окно в открытом положении. Подобная методика используется во вредоносном программном обеспечении для OS X (данный троян также был обнаружен Malwarebytes несколько недель назад). В то время как жертва тщетно пытается закрыть окно, через сайт на компьютер устанавливается все больше вредоносного программного обеспечения. Подобные комплексные атаки встречаются нечасто, из-за того, что незаметные нападения более эффективны. Видимо в этот раз взломщики решили провести небольшой эксперимент.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru