


Афганские хакеры за 2 дня обезобразили 300 пакистанских сайтов

Афганские хакеры за 2 дня обезобразили 300 пакистанских сайтов

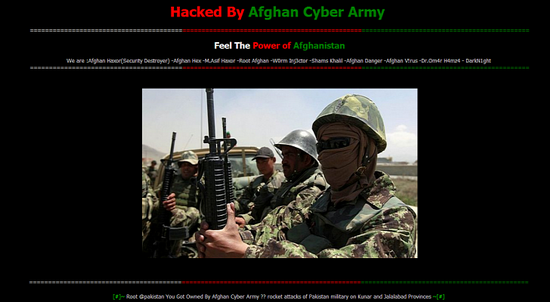
 Активисты хакерской группировки Afghan Cyber Army продолжают атаки на Пакистан. За прошедшие выходные хакеры взломали и обезобразили около 300 пакистанских сайтов. Большая часть обезображенных сайтов принадлежит коммерческим организациям. Часть обезображенных сайтов принадлежит правительственным органам и образовательным учреждениям страны. 


Хакерам удалось получить доступ к доменам - ajklgrd.gov.pk, lg.gok.pk, lgrdd.gok.pk и lgrd.gok.pk.

Стоит отметить, что домены gok.pk зарегистрированы правительственными органами Азад Кашмир (Azad Kashmir). Данная территория де-факто является частью Пакистана, хотя официально признаётся Пакистаном в качестве независимого государства.

От действий афганских хакеров также пострадал сайт Международной школы Ислама (International Islamic Grammar School - iigs.edu.pk). Сайт учебного заведения был также взломан и обезображен.

Данная акция стала ответом Afghan Cyber Army на ракетные удары пакистанской армии по афганским провинциям Кунар и Джелалабад. Хакеры предупредили Пакистан, что не намерены оставлять подобные действия безнаказанными.

На момент написания данного материала многие из пострадавших сайтов всё ещё не были восстановлены.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru