


Специалистов по безопасности зарплата не привлекает

Американский специалист по кибербезопасности получает $116 тысяч в год

Согласно новому исследованию Semper Secure, американские специалисты по кибербезопасности в среднем зарабатывают по $116 тысяч (€87 тысяч) в год. Средняя стоимость одного часа работы этих сотрудников составляет $55. На удивление, главной мотивацией для экспертов по компьютерной безопасности оказались вовсе не деньги, а любовь к технологиям и желание делать что-то важное.

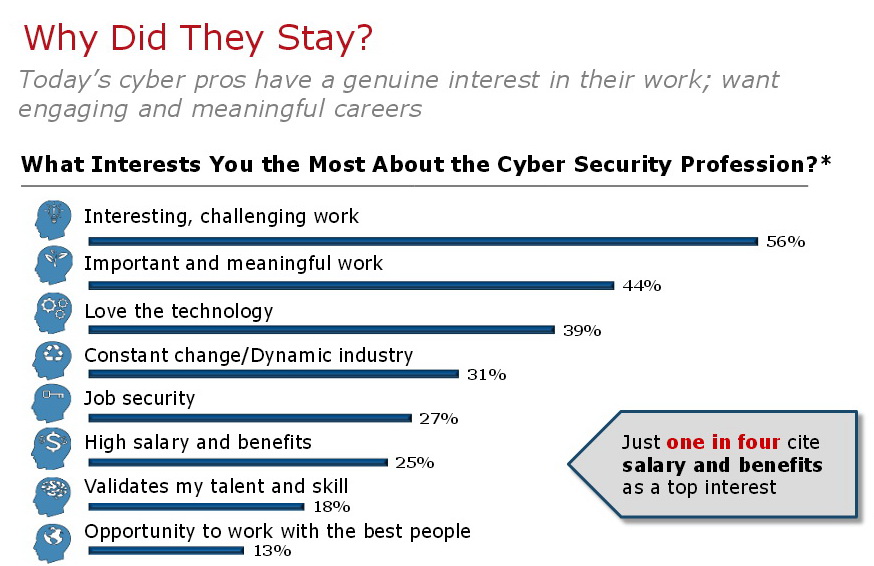
56% из 500 экспертов, принявших участие в исследовании, говорят, что больше всего их привлекает огромное количество испытаний и вызовов, с которыми они сталкиваются каждый день. 44% респондентов утверждают, что заинтересованы в работе, из-за ее важности и значимости. 39% респондентов сказали, что наслаждаются своими ежедневными испытаниями, потому что любят технологии.

Что больше всего интересует специалистов в работе?


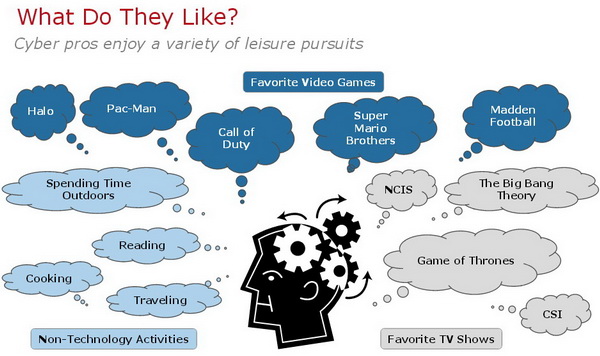
Интересы экспертов по кибербезопасности (видеоигры и другие развлечения).

Только 25% опрошенных сказали, что их высокая зарплата и отличная страховка являются для них главным стимулом для работы. Semper Secure утверждает, что большая часть экспертов по кибербезопасности работают в Калифорнии и штате Вашингтон. В основном специалисты работают на правительство, аэрокосмическую промышленность или другие производственные секторы экономики.

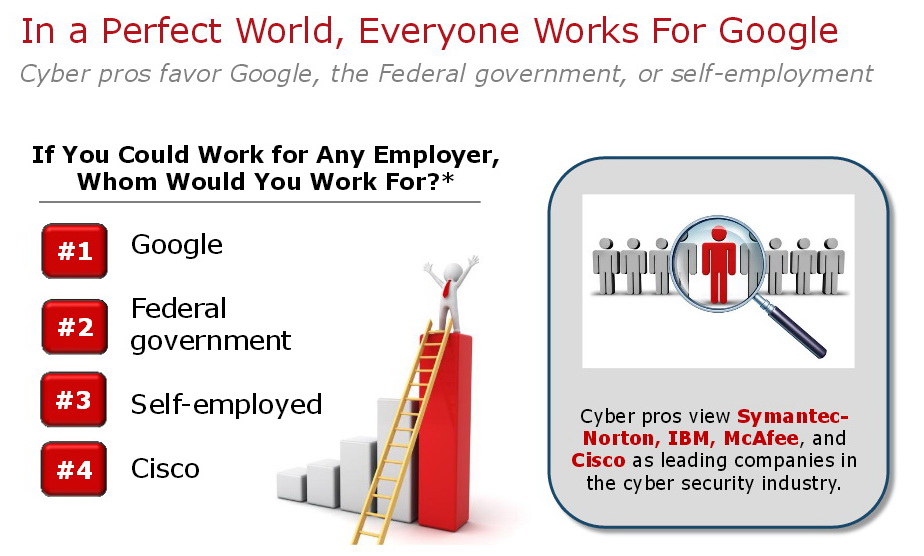
Самые желанные работодатели.


Как отмечают специалисты, проводившие исследования, большинство людей, работающих в этой сфере, редко меняют место работы и не гонятся за большими зарплатами или головокружительными премиями. Большая часть из них желает сотрудничать с федеральными организациями.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru