


Обнаружены существенные недочеты в системе безопасности НАСА

Облачные данные НАСА недостаточно защищены

В то время как НАСА пытается переместить свои данные в облака, организация не беспокоится о защите своих данных. Согласно новому исследованию, инфраструктура компании остается уязвимой для кибератак и кражи информации.

Инспекция говорит, что НАСА стоит поработать над усилением собственных технологий информационной защиты. Из-за того, что организация неправильно управляет своей инфраструктурой, она не может получить все преимущества облачных технологий, автоматически ставя под угрозу собственные данные.

Среди ошибок НАСА в частности называют перемещение данных на публичное облако, без уведомления отдела управленческих информационных систем, а также сотрудничество с подрядчиками, которые не отвечают требованиям по компьютерной безопасности. В некоторых случаях данные НАСА два года находились в облаке без разрешения и без необходимой киберзащиты. Более чем у 100 внутренних и внешних вебсайтов НАСА отсутствовали подходящие системы контроля за безопасностью.

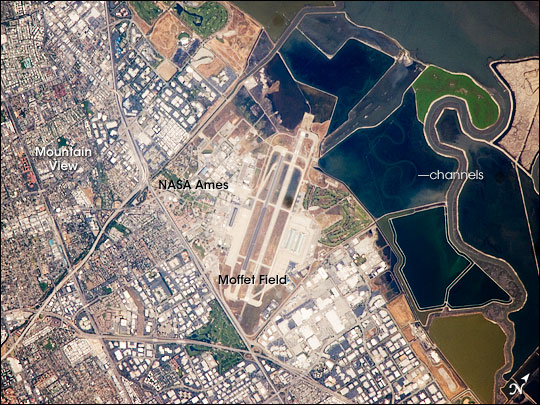
Место расположения исследовательского центра Амес.

Согласно отчету, организация заключила пять контрактов на поставки облачных услуг, однако ни один из них даже близко не отвечал к требованиям о безопасности. Напомним, что в 2009 году компания начала строительство собственной облачной инфраструктуры Nebula в исследовательском центре Амес. Однако, учитывая дороговизну содержания подобной платформы, организация предпочла использовать облачные решения от третьих сторон. Из годового бюджета в размере 1,5 млрд долларов, на облачные технологии НАСА тратит только 1%.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru