


Обнаружены существенные недочеты в системе безопасности НАСА

Облачные данные НАСА недостаточно защищены

В то время как НАСА пытается переместить свои данные в облака, организация не беспокоится о защите своих данных. Согласно новому исследованию, инфраструктура компании остается уязвимой для кибератак и кражи информации.

Инспекция говорит, что НАСА стоит поработать над усилением собственных технологий информационной защиты. Из-за того, что организация неправильно управляет своей инфраструктурой, она не может получить все преимущества облачных технологий, автоматически ставя под угрозу собственные данные.

Среди ошибок НАСА в частности называют перемещение данных на публичное облако, без уведомления отдела управленческих информационных систем, а также сотрудничество с подрядчиками, которые не отвечают требованиям по компьютерной безопасности. В некоторых случаях данные НАСА два года находились в облаке без разрешения и без необходимой киберзащиты. Более чем у 100 внутренних и внешних вебсайтов НАСА отсутствовали подходящие системы контроля за безопасностью.

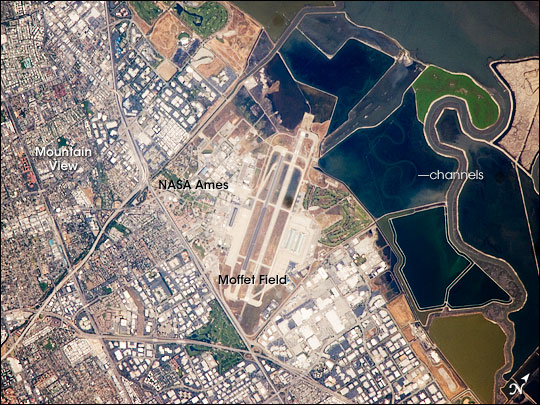
Место расположения исследовательского центра Амес.

Согласно отчету, организация заключила пять контрактов на поставки облачных услуг, однако ни один из них даже близко не отвечал к требованиям о безопасности. Напомним, что в 2009 году компания начала строительство собственной облачной инфраструктуры Nebula в исследовательском центре Амес. Однако, учитывая дороговизну содержания подобной платформы, организация предпочла использовать облачные решения от третьих сторон. Из годового бюджета в размере 1,5 млрд долларов, на облачные технологии НАСА тратит только 1%.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru