


Обнаружены существенные недочеты в системе безопасности НАСА

Облачные данные НАСА недостаточно защищены

В то время как НАСА пытается переместить свои данные в облака, организация не беспокоится о защите своих данных. Согласно новому исследованию, инфраструктура компании остается уязвимой для кибератак и кражи информации.

Инспекция говорит, что НАСА стоит поработать над усилением собственных технологий информационной защиты. Из-за того, что организация неправильно управляет своей инфраструктурой, она не может получить все преимущества облачных технологий, автоматически ставя под угрозу собственные данные.

Среди ошибок НАСА в частности называют перемещение данных на публичное облако, без уведомления отдела управленческих информационных систем, а также сотрудничество с подрядчиками, которые не отвечают требованиям по компьютерной безопасности. В некоторых случаях данные НАСА два года находились в облаке без разрешения и без необходимой киберзащиты. Более чем у 100 внутренних и внешних вебсайтов НАСА отсутствовали подходящие системы контроля за безопасностью.

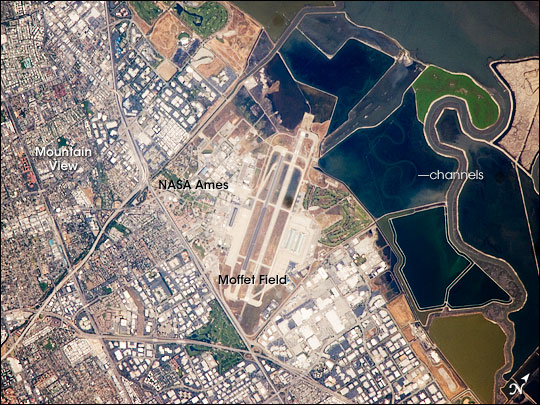
Место расположения исследовательского центра Амес.

Согласно отчету, организация заключила пять контрактов на поставки облачных услуг, однако ни один из них даже близко не отвечал к требованиям о безопасности. Напомним, что в 2009 году компания начала строительство собственной облачной инфраструктуры Nebula в исследовательском центре Амес. Однако, учитывая дороговизну содержания подобной платформы, организация предпочла использовать облачные решения от третьих сторон. Из годового бюджета в размере 1,5 млрд долларов, на облачные технологии НАСА тратит только 1%.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru