


Специалисты нашли способ устроить аварию через компьютер

Хакеры взломали автомобили Toyota и Ford

Несколько взломщиков, которые устали искать уязвимости в продуктах Microsoft и Apple, грозятся опубликовать детальные методики по взлому автомобилей. Чарли Миллер и Крис Валасек говорят, что опубликуют критические уязвимости в компьютерных системах Toyota Prius и Ford Escape. 100-страничный отчет является плодом нескольких месяцев исследований, проведенных на деньги американского правительства.

Миллер и Валасек ищут уязвимости в компьютерных системах до того, как они могут быть обнаружены преступниками. Специалисты представят приложения, необходимые для взлома автомобилей, во время конференции Def Con, которая пройдет в Лас-Вегасе на этой неделе.

Эксперты утверждают, что они нашли способ сделать так, чтобы Toyota Prius неожиданно затормозила на скорости свыше 120 км/ч. Они также научились дистанционно двигать рулевое колесо автомобиля и заставлять машину резко увеличивать скорость. Продукция других автоконцернов также не ушла от внимания взломщиков. Например, в Ford Escape эксперты научились отключать тормоза, когда машина перемещается не слишком быстро.

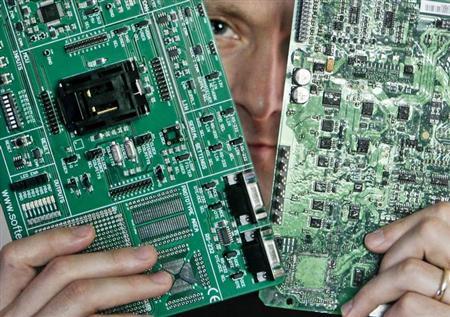
Фото Чарли Миллера.

Отметим, что весь взлом хакеры осуществляли со своих ноутбуков, находясь непосредственно в салоне автомобиля. Они не будут делиться с общественностью информацией о том, как можно осуществить дистанционный взлом (данная проблема не была задачей исследования). Эксперты надеются на то, что их данные помогут автомобильным компаниям убрать ошибки в электронных системах защиты легковых автомобилей.

Представитель Toyota Motor Corp Джон Хэнсон (John Hanson) сказал, что компания изучает отчет и не отрицает, что в компьютерных системах, установленных на машинах Toyota, могут быть мелкие ошибки. Ford Motor Co не слишком опасается находок Миллера и Валасека, так как эти эксперты не смогли осуществить удаленный взлом автомобиля.

Вопросами дистанционного взлома машин уже занимались другие взломщики. Несколько ученых в 2011 году нашли способ, который позволял посредством Bluetooth получить беспроводной доступ к компьютерным системам автомобилей. Впрочем, тогда методика взлома так и осталась тайной для большинства. Их работа оказалась настолько резонансной, что после этого американское правительство инициировало программу по исследованию компьютерных угроз транспортной системе США.

На конференции в Вашингтоне в середине августа 2013 года несколько европейских исследователей обещают представить новый способ дистанционного взлома замков на различных люксовых автомобилях, включая модели Porsche, Audi, Bentley и Lamborghini. Концерн Volkswagen Group выступил против обнародования этой информации.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru