


Взломщик банкоматов погиб перед выступлением на Black Hat

Умер 35-летний хакер Барнаби Джек

Знаменитый исследователь систем электронной безопасности Барнаби Джек ушел из жизни в возрасте 35 лет. Уроженец Новой Зеландии находился в Сан-Франциско в момент смерти. До этого он должен был выступить на конференции Black Hat.

Барнаби исполнял обязанности директора по внутренней безопасности устройств в компании IOActive из Сиэтла, занимающейся оценкой разнообразных защитных систем. Барнаби приобрел статус знаменитости после того, как в 2010 году он продемонстрировал взлом банковского автомата на сцене: взломщик заставил машину выплевывать банкноты с огромной скоростью прямо в зрительский зал.

Демонстрация была проведена с большой задержкой. Сначала производитель банковских автоматов давил на Джека, пытаясь заставить его перенести выступление с мероприятия Black Hat. В ближайшее время Джек должен был провести еще одну большую презентацию на том же собрании Black Hat. В этот раз он должен был рассказать, как электронным образом вмешиваться в работу дефибрилляторов и кардиостимуляторов. Он нашел способ дистанционного (с расстояния 15 метров) активировать смертельный электрический разряд на любом из этих устройств.

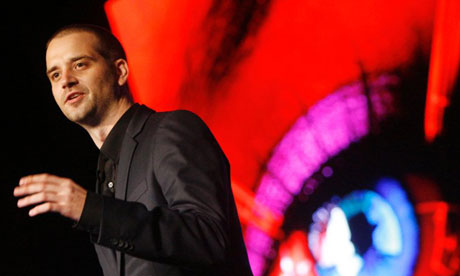
Барнаби Джек.

В официальном обращении руководство IOActive выразило соболезнование и попрощалось со знаменитым хакером. Исследования Барнаби Джека оказали огромное влияние на развитие технологий защиты банковских автоматов. Производители банкоматов тщетно попытались успокоить своих клиентов, заверяя из в том, что подобные взломы невозможны. Производитель медицинского оборудования Medtronic даже изменил конструкцию своих инсулиновых помп, после того как Джек показал, как их можно взломать.

Причина смерти Барнаби Джека не уточняется. Информационное агентство Рейтер говорят, что его нашли мертвым в квартире в районе Ноб Хилл. Местные патологоанатомы уже провели вскрытие, однако причина смерти не называется.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru