

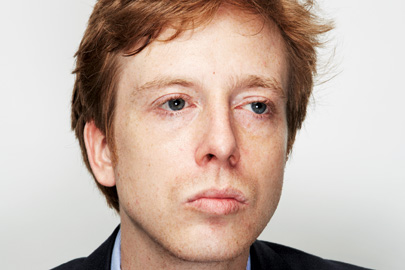

Американцы обвиняют активиста в пособничестве Anonymous

За ссылку на украденные данные можно попасть в тюрьму

Активист и самопровозглашенный представитель Anonymous Баррет Браун (Barrett Brown) был обвинен американским судом за то, что публиковал ссылки на похищенные данные из исследовательского центра Stratfor. Организация Electronic Frontier Foundation (EFF) предупреждает, что обвинения Брауна могут создать прецедент, который негативно повлияет на свободу слова и работу журналистов.

В прессе часто публикуют ссылки на данные, которые были выложены в сеть хакерами. Предполагается, что подобные действия защищены Первой поправкой к Конституции США. Их можно публиковать безнаказанно, разумеется, если журналист не имел никакого отношения к преступлению и сам не похищал данные. Однако, Баррета Брауна осудили не за взлом, а именно за публикацию ссылок на некоторую информацию, похищенную Anonymous. Если его признают виновным, то это может усложнить жизнь всей прессе.

Баррет Браун.

Отметим, что Браун опубликовал ссылку из Twitter-аккаунта Anonymous в закрытом чате вебсайта ProjectMP. Организаторы ресурса занимаются исследованием различных защитных методик, используемых для обеспечения безопасности американских министерств. По словам представителей EFF, в деле Брауна есть много других деталей, которые теоретически могут иметь серьезные последствия для всех представителей свободной прессы.

Подобные обвинения еще больше усилит недоверие американской публики к политике США в сфере кибербезопасности.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru