


Американцы обвиняют активиста в пособничестве Anonymous

За ссылку на украденные данные можно попасть в тюрьму

Активист и самопровозглашенный представитель Anonymous Баррет Браун (Barrett Brown) был обвинен американским судом за то, что публиковал ссылки на похищенные данные из исследовательского центра Stratfor. Организация Electronic Frontier Foundation (EFF) предупреждает, что обвинения Брауна могут создать прецедент, который негативно повлияет на свободу слова и работу журналистов.

В прессе часто публикуют ссылки на данные, которые были выложены в сеть хакерами. Предполагается, что подобные действия защищены Первой поправкой к Конституции США. Их можно публиковать безнаказанно, разумеется, если журналист не имел никакого отношения к преступлению и сам не похищал данные. Однако, Баррета Брауна осудили не за взлом, а именно за публикацию ссылок на некоторую информацию, похищенную Anonymous. Если его признают виновным, то это может усложнить жизнь всей прессе.

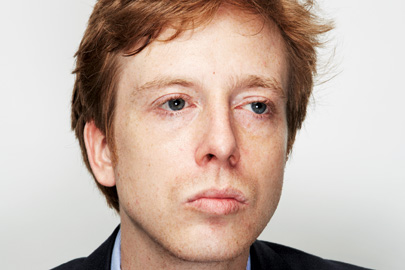
Баррет Браун.

Отметим, что Браун опубликовал ссылку из Twitter-аккаунта Anonymous в закрытом чате вебсайта ProjectMP. Организаторы ресурса занимаются исследованием различных защитных методик, используемых для обеспечения безопасности американских министерств. По словам представителей EFF, в деле Брауна есть много других деталей, которые теоретически могут иметь серьезные последствия для всех представителей свободной прессы.

Подобные обвинения еще больше усилит недоверие американской публики к политике США в сфере кибербезопасности.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru