


Американцы обвиняют активиста в пособничестве Anonymous

За ссылку на украденные данные можно попасть в тюрьму

Активист и самопровозглашенный представитель Anonymous Баррет Браун (Barrett Brown) был обвинен американским судом за то, что публиковал ссылки на похищенные данные из исследовательского центра Stratfor. Организация Electronic Frontier Foundation (EFF) предупреждает, что обвинения Брауна могут создать прецедент, который негативно повлияет на свободу слова и работу журналистов.

В прессе часто публикуют ссылки на данные, которые были выложены в сеть хакерами. Предполагается, что подобные действия защищены Первой поправкой к Конституции США. Их можно публиковать безнаказанно, разумеется, если журналист не имел никакого отношения к преступлению и сам не похищал данные. Однако, Баррета Брауна осудили не за взлом, а именно за публикацию ссылок на некоторую информацию, похищенную Anonymous. Если его признают виновным, то это может усложнить жизнь всей прессе.

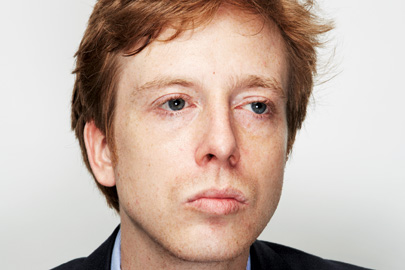
Баррет Браун.

Отметим, что Браун опубликовал ссылку из Twitter-аккаунта Anonymous в закрытом чате вебсайта ProjectMP. Организаторы ресурса занимаются исследованием различных защитных методик, используемых для обеспечения безопасности американских министерств. По словам представителей EFF, в деле Брауна есть много других деталей, которые теоретически могут иметь серьезные последствия для всех представителей свободной прессы.

Подобные обвинения еще больше усилит недоверие американской публики к политике США в сфере кибербезопасности.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru