


Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

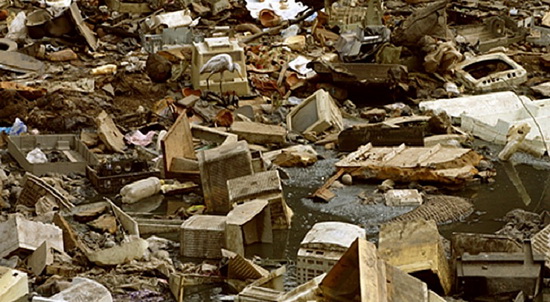
Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru