


Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

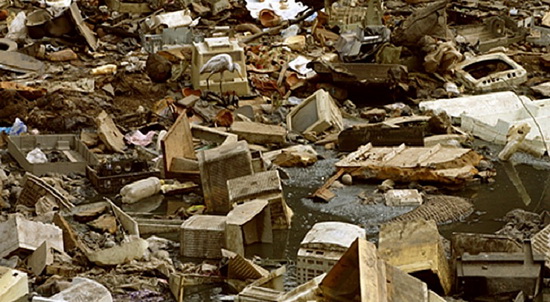
Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru