

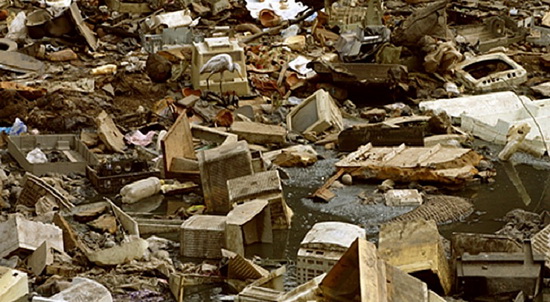

Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru