

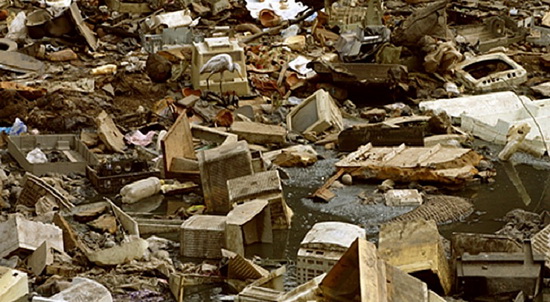

Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru