


Рост активности трояна Bicololo угрожает пользователям Вконтакте и Одноклассников

Рост активности трояна Bicololo угрожает пользователям социальных сетей

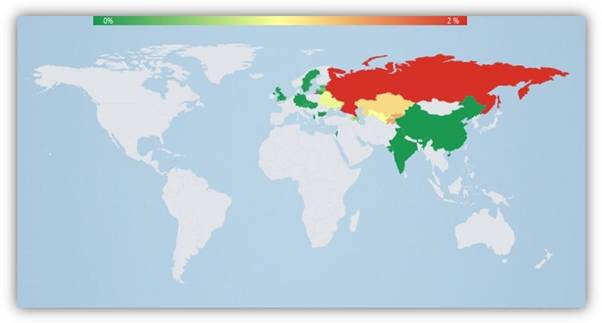
Компания ESET, сообщает о растущей активности трояна Win32/Bicololo, нацеленного на русскоязычных интернет-пользователей. Win32/Bicololo – троянская программа, целью которой является кража персональной информации пользователей. Экспертами ESET обнаружена повышенная активность распространения данной угрозы – она рассылается под видом ссылок на графические файлы со стандартным расширением .jpg. При активации подобной ссылки, вместо открытия изображения начинается загрузка вредоносного файла.

Попадая на компьютер пользователя, вредоносная программа модифицирует системный файл hosts и прописывает в нем IP-адреса принадлежащих злоумышленникам фишинговых сайтов. При попытке перейти на легальный сайт, пользователь автоматически перенаправляется на его фальшивый аналог.

Рассматриваемая модификация Win32/Bicololo.A нацелена на персональные данные пользователей Вконтакте и Одноклассников (суммарное количество аккаунтов превышает 400 млн), а также на владельцев почты на сервисе Mail.ru (число пользователей превышает 30 млн человек). Адреса именно этих порталов, включая адреса мобильных версий сайтов, программа прописывает в файле hosts.

Вся информация, введенная пользователями на поддельных ресурсах, автоматически попадает к злоумышленникам. Стоит отметить высокое качество фальшивых страниц – так, фишинговый сайт, маскирующийся под главную страницу Вконтакте, отличается от оригинала лишь невозможностью сменить язык или воспользоваться защищенным https-соединением.

В 2013 году семейство троянов Win32/Bicololo неизменно попадает в рейтинг наиболее распространенных в России угроз, ежемесячно составляемый аналитиками ESET.


Рисунок. Активность Win32/Bicololo в мире.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru