


McAfee выяснила, кто стоял за нападениями на Южную Корею

Южная Корея уже 4 года находится под давлением взломщиков

Компания McAfee выпустила новый отчет, в котором говорится, что глобальная атака на банки и телевизионные компании Южной Корей является частью более крупного нападения. Целью взломщиков, организовавших это нападение, было похищение важных правительственных и военных секретов.

Южная Корея находится под давлением кибер-взломщиков на протяжении последних 4 лет, как утверждают исследователи. McAfee считает, что замеченные атаки на телевизионные компании и банки – лишь верхушка айсберга, за которой скрывается настоящий заговор. Эту атаку окрестили «Operation Troy».

Напомним, что в марте представители Южной Кореи сначала обвинили в атаках Китай, однако потом посчитали виновной Северную Корею. McAfee не может точно сказать, какое именно государство стояло за нападением, однако кое-какие подробности имеются. Представители компании утверждают, что за нападениями стояло две группы «Whois Team» и «NewRomanic Cyber Army Team». Вероятно, обе эти организации управлялись одним человеком или группой.

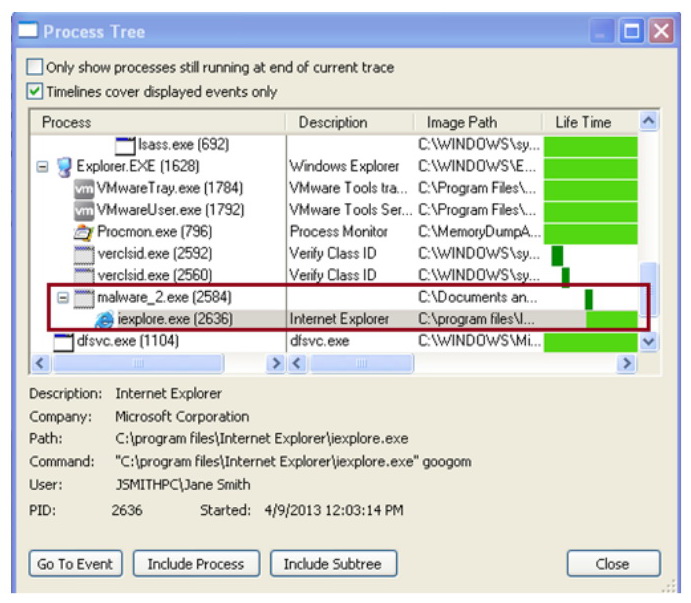
Троян, качавший корейский данные, в системных процессах.

Во время Operation Troy использовалось два трояна, которые устанавливались на пользовательские компьютеры с помощью пересылки файлов по форумам. После инсталляции программы, она могла шпионить за пользователями и уничтожать информацию на жестких дисках. В рамках кампании взломщики пытались собрать разведданные по южнокорейским военным организациям.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru