


Yahoo соберет в Индии лучших хакеров и разработчиков

На этой неделе пройдет слет хакеров - Yahoo! Hack India

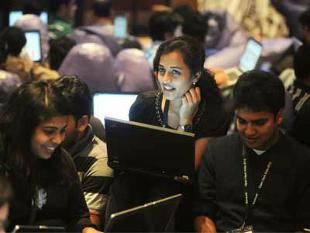
На этой неделе в Индии проходит мероприятие «Yahoo! Hack India», в котором примут участие программисты, разработчики, дизайнеры, хакеры, а также студенты из различных учебных заведений Индии.

В общей сложности на съезде будет присутствовать более тысячи специалистов. В их числе – 250 лучших в стране хакеров, которых отобрали во время недавнего соревнования по кодингу. Все эти специалисты будут участвовать в новых испытаниях, включая 24-часовой Hackathon, который пройдет с 13 по 14 июля 2013 года.

Место для проведения Yahoo! Hack India было выбрано особенно интересное – кибер-город Хидербад. Это будет первое хакерское мероприятие Yahoo!, которое компания будет проводить за пределами Бангалора, где располагается крупнейший исследовательский центр Yahoo!. Из-за внимания общественности компания планирует в ближайшие годы проводить мероприятие еще и во многих других крупных городах Индии.

Yahoo! Hack India.

Во время встреч хакеры смогут превратить свои идеи в работающие прототипы, проводить взлом разнообразных компьютерных сервисов, в поисках уязвимостей. Это дает разработчикам шанс поработать над идеями для новых продуктов, используя технологические решения от Yahoo, а также новейшие инструменты взлома. Поиск уязвимостей важен для Yahoo!, ведь несколько месяцев назад компания лишилась контракта с British Telecom, из-за постоянных взломов учетных записей пользователей.

Yahoo! Open Hack проводится с 2006 года. Это мероприятие уже проводилось в 7 странах.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru