


Yahoo соберет в Индии лучших хакеров и разработчиков

На этой неделе пройдет слет хакеров - Yahoo! Hack India

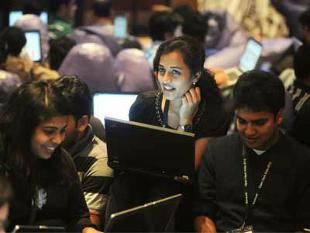
На этой неделе в Индии проходит мероприятие «Yahoo! Hack India», в котором примут участие программисты, разработчики, дизайнеры, хакеры, а также студенты из различных учебных заведений Индии.

В общей сложности на съезде будет присутствовать более тысячи специалистов. В их числе – 250 лучших в стране хакеров, которых отобрали во время недавнего соревнования по кодингу. Все эти специалисты будут участвовать в новых испытаниях, включая 24-часовой Hackathon, который пройдет с 13 по 14 июля 2013 года.

Место для проведения Yahoo! Hack India было выбрано особенно интересное – кибер-город Хидербад. Это будет первое хакерское мероприятие Yahoo!, которое компания будет проводить за пределами Бангалора, где располагается крупнейший исследовательский центр Yahoo!. Из-за внимания общественности компания планирует в ближайшие годы проводить мероприятие еще и во многих других крупных городах Индии.

Yahoo! Hack India.

Во время встреч хакеры смогут превратить свои идеи в работающие прототипы, проводить взлом разнообразных компьютерных сервисов, в поисках уязвимостей. Это дает разработчикам шанс поработать над идеями для новых продуктов, используя технологические решения от Yahoo, а также новейшие инструменты взлома. Поиск уязвимостей важен для Yahoo!, ведь несколько месяцев назад компания лишилась контракта с British Telecom, из-за постоянных взломов учетных записей пользователей.

Yahoo! Open Hack проводится с 2006 года. Это мероприятие уже проводилось в 7 странах.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru