


Yahoo соберет в Индии лучших хакеров и разработчиков

На этой неделе пройдет слет хакеров - Yahoo! Hack India

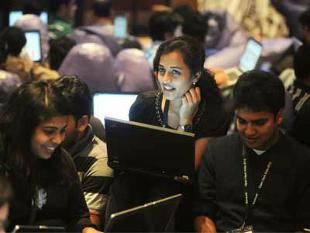
На этой неделе в Индии проходит мероприятие «Yahoo! Hack India», в котором примут участие программисты, разработчики, дизайнеры, хакеры, а также студенты из различных учебных заведений Индии.

В общей сложности на съезде будет присутствовать более тысячи специалистов. В их числе – 250 лучших в стране хакеров, которых отобрали во время недавнего соревнования по кодингу. Все эти специалисты будут участвовать в новых испытаниях, включая 24-часовой Hackathon, который пройдет с 13 по 14 июля 2013 года.

Место для проведения Yahoo! Hack India было выбрано особенно интересное – кибер-город Хидербад. Это будет первое хакерское мероприятие Yahoo!, которое компания будет проводить за пределами Бангалора, где располагается крупнейший исследовательский центр Yahoo!. Из-за внимания общественности компания планирует в ближайшие годы проводить мероприятие еще и во многих других крупных городах Индии.

Yahoo! Hack India.

Во время встреч хакеры смогут превратить свои идеи в работающие прототипы, проводить взлом разнообразных компьютерных сервисов, в поисках уязвимостей. Это дает разработчикам шанс поработать над идеями для новых продуктов, используя технологические решения от Yahoo, а также новейшие инструменты взлома. Поиск уязвимостей важен для Yahoo!, ведь несколько месяцев назад компания лишилась контракта с British Telecom, из-за постоянных взломов учетных записей пользователей.

Yahoo! Open Hack проводится с 2006 года. Это мероприятие уже проводилось в 7 странах.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru