


Android-смартфоны столкнулись с опасным FakeAV

Новый фальшивый антивирус блокирует Android

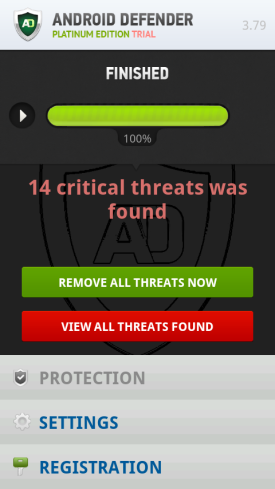
Компания Symantec нашла новую мобильную вредоносную программу Android.Fakedefender. При установки этот поддельный антивирус сообщает жертвам о том, что на их устройстве было идентифицировано несколько опасных угроз. Как и многие другие классические FakeAV, эта программа просит пользователей зарегистрироваться и заплатить небольшую сумму, чтобы избавиться от мнимых угроз.

До недавних пор поддельная антивирусная программа (FakeAV) оставалась популярным инструментом в работе взломщиков, атакующих настольные компьютерные системы. Однако по словам специалистов по безопасности, сегодня эта угроза также нависла над пользователями Android.

Отличительной особенностью Android.Fakedefender стало то, что это программа полностью блокирует устройство, следуя примеру ransomware. В большинстве случаев пользователи также не могут удалить это вредоносное устройство. FakeAV не дает даже запускать другие приложения.

Android.Fakedefender.

Android.Fakedefender меняет настройки операционной системы. В некоторых случаях пользователи не смогут осуществить полный сброс до заводских настроек в программном режиме. Придется все полностью сбрасывать через аппаратные настройки или путем подключения смартфона к компьютеру.

Если все пройдет успешно, некоторые пользователи все равно не смогут осуществить деинсталляцию, так как программа может зависнуть из-за проблем с совместимостью.

Эксперты полагают, что FakeAV в скором времени может стать главной проблемой для владельцев Android-устройств. Чтобы уменьшить возможный риск, пользователям советуют не устанавливать программы из непроверенных источников. Напомним, что в апреле 2013 компания «Доктор Веб» зафиксировала еще один поддельный антивирус для Android, принадлежащий к семейству Android.Fakealert.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru