Компания ESET, предупреждает о массированной спам-атаке в Skype. Для маскировки вредоносных ссылок злоумышленники использовали сервис Google URL Shortener. Эксперты ESET зафиксировали массированную спам-кампанию в мессенджерах Skype и Gtalk. Злоумышленники использовали методы социальной инженерии, предлагая перейти по ссылкам и увидеть заманчивые фотографии. На самом деле, прилагаемые к сообщениям ссылки вели на вредоносное ПО. За первые 48 часов с начала кампании по вредоносным ссылкам перешло больше полумиллиона пользователей.
Статистика переходов по укороченной ссылке Google URL Shortener через несколько часов после начала кампании
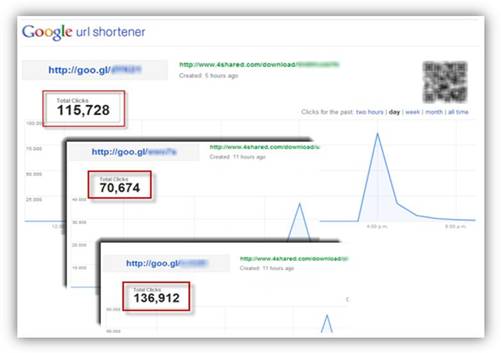
Стоит отметить, что подозрительные ссылки были замаскированы с помощью вполне легального сервиса Google URL Shortener, призванного укорачивать длинные ссылки, и ряда аналогичных ресурсов (bit.ly, ow.ly и других). Только по адресам, начинающимся с http://goo.gl/..., перешло более 490 000 пользователей.
Укороченные ссылки в спам-сообщениях перенаправляли пользователей на страницу загрузки вредоносной программы, которая детектируется решениями ESET как Win32/PowerLoader.A. Эта программа, в свою очередь, загружает и запускает дроппер (т.н. «носитель») известного червя Dorkbot.
В функционал червя входит предоставление злоумышленникам полного доступа к зараженному ПК, загрузка и запуск дополнительных вредоносных файлов, а также рассылка спам-сообщений по базе контактов инфицированного устройства. Кроме того, некоторые модификации Dorkbot нацелены на хищение паролей от различных сервисов (аккаунтов социальных сетей, онлайн-банкинга и т.д.).
На данный момент жертвами этой спам-кампании стали пользователи всего мира – больше всего пострадали пользователи в Германии, России, Бразилии, Колумбии, Мексике и США. Предположительно, киберпреступники рассылали сообщения на разных языках, в зависимости от государства, что значительно увеличило эффективность спам-кампании.
По данным Google URL Shortener, 83% всех переходов выполнялось из систем, работающих под управлением семейства ОС Windows. Остальные 17% делят между собой iOS, Mac OS X,Linux и BlackBerry.
Сейчас большинство сервисов для укорачивания URL-адресов заблокировали вредоносные ссылки, однако киберпреступники все еще могут давать инструкции подконтрольным ботам, что позволит им возобновить атаку в будущем. По данным ресурса bit.ly, больше всего переходов по вредоносным ссылкам с использованием этого сервиса – более 8000 – произошло в Германии.









