


CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

 Незадолго до встречи президента США Барака Обамы (Barack Obama) с президентом КНР Си Цзиньпином, директор CNCERT Хуан Ченцин (Xi Jinping) заявил, что его ведомство располагает огромным количеством данных, свидетельствующих о том, что США ведет агрессивную кибершпионскую деятельность в пространстве Китайской Народной Республики. 


Он утверждает, что этих данных вполне достаточно, чтобы предъявить США официальные обвинения в кибершпионаже против КНР, подобно тому, как это делают власти США. При этом зачастую эти обвинения звучат, как ничем не подкрепленные мнения отдельных бывших и нынешних правительственных чиновников, которые нередко высказывают их на условиях анонимности.

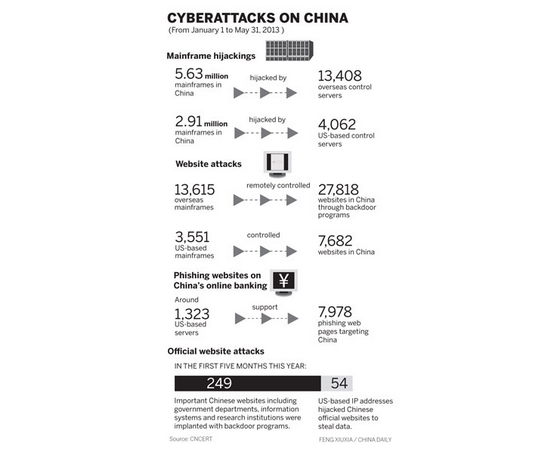
По данным CNCERT, только в период с 1 января по 31 мая текущего года хакеры, действовавшие с территории США с более чем 4000 серверов, скомпрометировали 2, 91 миллиона компьютеров на территории Китая.

Хуан Ченцин призвал США прекратить политические спекуляции. Выразив уверенность, что таким образом невозможно решить существующие проблемы в отношениях между двумя странами.

Директор CNCERT высоко оценил успехи сотрудничества двух стран в борьбе с киберпреступностью. По его словам, CNCERT уже практически завершил расследование 32 инцидентов, данные по которым ведомство получило от США.

Хуан Ченцин отказался комментировать сообщение о том, что китайские хакеры, якобы действовавшие по заданию правительства КНР, выкрали у военных США данные о более чем 20 видах новейших вооружений из информационных систем Пентагона. При этом он заявил, что США следует тщательнее охранять подобного рода информацию и не держать ее в информационных сетях, доступ к которым можно получить из публичного сегмента сети Интернет.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru