


Открыта еще одна возможность для фишинговых атак

Разработан поддельный Chrome для фишинговых атак

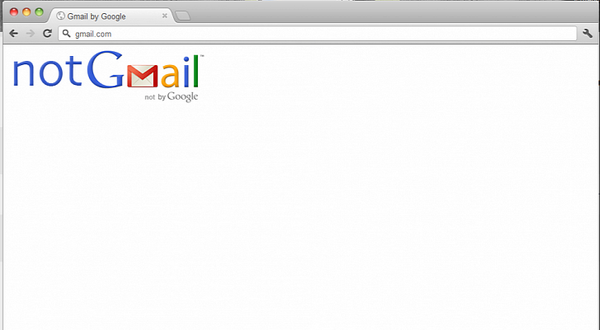
Обычно для осуществления фишинговых атак обычно используется поддельная веб-страница, которая во всех деталях повторяет оригинальный вебсайт компании-жертвы. Однако британский веб-разработчик Джек Шеперд разработал не просто поддельную страницу, а настоящий поддельный браузер, используя технологии HTML, CSS и JavaScript. Данная программа была создана им для того, чтобы продемонстрировать еще один тип фишинговых атак.

Запланированное экспертом нападение начинается с простой ссылки. Когда на нее нажимают пользователи, открывается вполне аутентичное окно браузера. Когда же человек пытается зайти в Gmail, его внезапно переносят на фишинговый вебсайт, который якобы размещен по адресу gmail.com.


Джек Шеперд создал этот браузер исключительно для демонстрации потенциальной опасности. По его мнению, такая фишинговая атака лучше всего работает для Chrome на OS X. Впрочем, нападающий может сначала определить операционную систему на машине жертвы, а уже затем запустить поддельное окно браузера, которое используется на компьютере.

Кроме того преступники могут даже сделать дубликат большей части функционала браузера, чтобы несовершенная программа казалась еще более реалистичной. Посмотреть на браузер и скачать исходный код приложения можно с официального сайта разработчика.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru