


Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

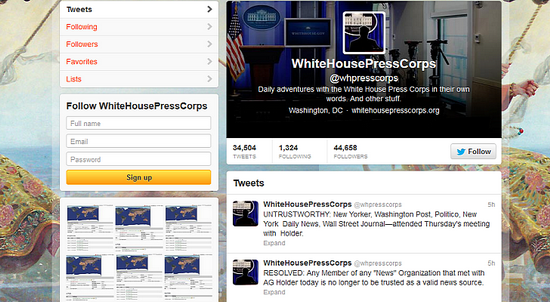
 Неизвестный хакер взломал и «угнал» сайт и Twitter-аккаунт White House Press Corps (независимой организации, освещающей взаимоотношения между СМИ и правительством США). Судя по сообщениям, которые он разместил в Twitter с «угнаного» аккаунта, хакер крайне расстроен тем, что представители некоторых СМИ приняли приглашение Министра юстиции США Эрика Холдера (Eric Holder) -принять участие в неофициальных встречах, которые он устраивал на прошлой неделе для руководящего состава ведущих СМИ, аккредитованных в Вашингтоне.  


Главной особенностью этих встреч стала их конфиденциальность, т.е. вся информация, полученная представителями СМИ, не подлежала публикации.

Это условие возмутило многие СМИ (CNN, McClatchy, New York Times, Associated Press, The Huffington Post, CBS, Fox News, Рейтер и т.д.), руководство которых приняло решение проигнорировать приглашение Холдера.

В свою очередь, представители New Yorker, Washington Post, Politico, New York Daily News, Wall Street Journal Bloomberg и USA Today заявили, что готовы принять приглашение. В итоге, в минувший четверг на встрече с Эриком Холдером (Eric Holder) присутствовали представители: New Yorker, Washington Post, Politico, New York Daily News и Wall Street Journal. Именно эти издания и попали в чёрный список хакера, заявившего, что СМИ, не проигнорировавшие приглашение на встречи с Холдером, более не могут рассматриваться как достоверный источник информации.

По словам самого Холдера, он намеревался обсудить с представителями СМИ планы по реформированию правил и процедур, установленных Министерством юстиции США о ведении следственных действий в отношении журналистов.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru