

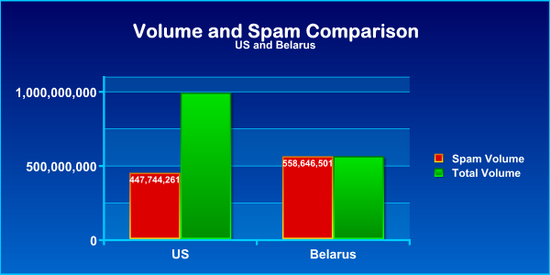

Беларусь оказалась мировым лидером по количеству рассылаемого спама

Беларусь оказалась мировым лидером по количеству рассылаемого спама

 Известно, что многие эксперты считают США одним из основных источников спама, по крайней мере, до последнего времени. Об этом свидетельствовали результаты многих исследований. Однако буквально за прошедшие несколько недель США утратили статус главного мирового спаммера, уступив его Беларуси. 


По данным специалистов компании AppRiver, 13 апреля текущего года объём спама, рассылаемого по всему миру с компьютеров, находящихся на территории Беларуси, достиг пикового значения. AppRiver утверждает, что в настоящее время с белорусских компьютеров по всему миру рассылается 12,3 миллиона нежелательных электронных сообщений (спама) в день, и это число неуклонно растёт.

По словам экспертов, 99,9% электронных писем, приходящих из Белоруссии, является спамом. Большинство из них содержит рекламу и ссылки на сайты сомнительных аптек, а в некоторых содержатся ссылки на сайты, используемые злоумышленниками для распространения вредоносных программ.

Эксперты AppRiver заявляют, что начиная с 13 апреля 2013 года клиенты компании получили из Беларуси 550 миллионов нежелательных электронных сообщений (спама), в то время как из США пришло лишь 447 миллионов таких сообщений.

Следует отметить, что эксперты компании Sophos также отдали Беларуси первое место среди стран-спаммеров. Страна генерирует около 16,3% мусорного трафика. Для сравнения: США - 15,1%, Украина - 7,45%, Китай - 5,78%.

Вместе с тем эксперты уверены, что большинство белорусских компьютеров, с которых рассылается спам, инфицированы вредоносами, сделавшими их частью бот-сетей. Управляющие этими сетями злоумышленники, скорее всего, находятся за пределами Беларуси.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru