


Взломщики захватили бразильские правительственные ресурсы

Вредоносные программы найдены на бразильских государственных сайтах

В общей сложности 11 уникальных вредоносных программ были обнаружены на сайтах двух государственных порталов Бразилии. Многие из этих продуктов были замаскированы под продукты Adobe. Эти неприятные продукты были замечены экспертами из компании Trend Micro. Вебсайты распространяли вредоносные программы с 24 апреля 2013 года.


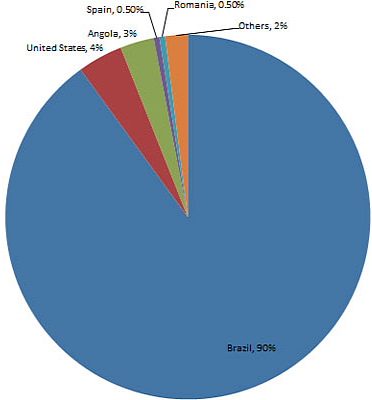
Атака в основном нацелена против граждан Бразилии, однако есть жертвы из США, Анголы, Испании, Румынии и других стран. Это вредоносное программное обеспечение помогает преступникам получать доступ к личной информации, которая позволяет получить доступ к банковским учетным записям.

После того, как компьютерная система была инфицирована трояном (TROJ_BANDROP.ZIP), на компьютере создается учетная запись администратора через которую заводится несколько удаленных сессий по работе с операционной системой.

Страны, пострадавшие от атаки.

Вредоносная учетная запись называется ADM123 и позволяет нападающим удаленно соединяться с инфицированным компьютером и получать полный контроль над машиной. Как отмечают специалисты Trend Micro, установка вредоносного программного обеспечения на правительственные вебсайты совсем не новая практика.

Взломщики используют такую тактику еще и потому, что она дает им неоспоримое социальное преимущество. Большинство пользователей считают, что правительственные сайты полностью надежны. Как оказалось, в сети не существует такого понятия, как полностью безопасное место.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru