

Эксперимент показал несостоятельность современной современных паролей

Основатель Stricture взломал 16-символьный пароль меньше, чем за час

Хакеры, работающие с вебсайтом Ars Technica, опубликовали подробный отчет, в котором подробно объяснили, каким образом им удалось в кратчайшие сроки разблокировать несколько тысяч паролей частных лиц.


Вместо того, чтобы вводить все новые и новые комбинации в поле для пароля, взломщики скачали из Интернета список хеш-паролей. Во время хеширования – обычные пароли в текстовой форме прогоняются через математический алгоритм, благодаря чему образуется уникальная последовательность символов, которая и называется хешем.

Из-за применения хэширования взломщику сложно получить доступ к паролям. Даже если хеш-список был похищен, взломщику непросто получить доступ к зашифрованным данным в тектовом формате. По крайней мере, так думали многие специалисты. Эксперимент, проведенный Ars Technica доказывает обратное.

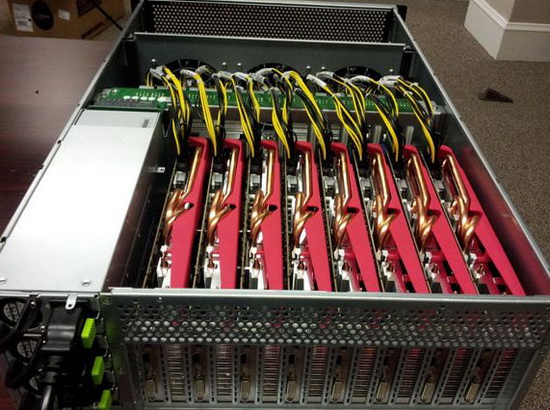
Этот компьютер способен перебирать пароли за секунды.

Джереми Госни – основатель и исполнительный директор Stricture Consulting Group – сумел разгадать 10233 хешей (62% списка) за 16 минут. Для этого он использовал так называемый грубый взлом для всех паролей величиной до 6 символов. Компьютер взломщика перебрал все возможные комбинации. На первый «раунд» взлома ушло 32 секунды, во время чего было найдено 1316 паролей. Повторяя операцию, постепенно увеличивая длину паролей, он сумел открыть огромное количество паролей. Взломщик также использовал другие типы атак и собственный «словарик» паролей. В итоге ему удалось взломать 12935 хешей (78,6%) списка за пять с половиной часов.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru
