


Anonymous начали новую операцию против властей Саудовской Аравии

Anonymous начали новую операцию против властей Саудовской Аравии

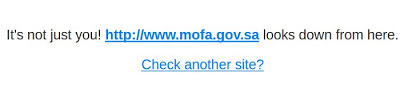
 Саудовское подразделение хакерской группировки Anonymous начало новую операцию против действующего правительства Саудовской Аравии. Операция получила название "#OpSaudi". Активисты Anonymous организовали мощные DDоS атаки на целый ряд правительственных сайтов. 

Жертвами хакеров стали сайты МИДА (mofa.gov.sa), министерства финансов (mof.gov.sa), Службы общей разведки (gip.gov.sa), а также сайты gosi.gov.sa, rt.gov.sa, hrc.gov.sa, принадлежащие местным органам власти Саудовской Аравии.


Anonymous также утверждают, что им удалось получить доступ к серверу сайта (q-t.gov.sa/h.asp), с которого они якобы удалили базу данных. Кроме того, хакеры атаковали сайт Главного управления образования города Джидда. По словам хакеров, им удалось выявить и использовать уязвимость на сайте feenakhair.jedu.gov.sa.

Как следует из заявления, опубликованного активистами саудовского подразделения Anonymous, причиной проведения операции "#OpSaudi" стало то, что власти Саудовской Аравии не считают свой народ за людей, относясь к людям, как к рабам.

Так, например, хакеры утверждают, что несколько дней назад один из членов королевской семьи Саудовской Аравии выкрал и изнасиловал местную девушку, а затем убил ее и просто выбросил ее обнаженное тело.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru