


Anonymous начали новую операцию против властей Саудовской Аравии

Anonymous начали новую операцию против властей Саудовской Аравии

 Саудовское подразделение хакерской группировки Anonymous начало новую операцию против действующего правительства Саудовской Аравии. Операция получила название "#OpSaudi". Активисты Anonymous организовали мощные DDоS атаки на целый ряд правительственных сайтов. 

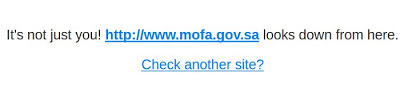
Жертвами хакеров стали сайты МИДА (mofa.gov.sa), министерства финансов (mof.gov.sa), Службы общей разведки (gip.gov.sa), а также сайты gosi.gov.sa, rt.gov.sa, hrc.gov.sa, принадлежащие местным органам власти Саудовской Аравии.


Anonymous также утверждают, что им удалось получить доступ к серверу сайта (q-t.gov.sa/h.asp), с которого они якобы удалили базу данных. Кроме того, хакеры атаковали сайт Главного управления образования города Джидда. По словам хакеров, им удалось выявить и использовать уязвимость на сайте feenakhair.jedu.gov.sa.

Как следует из заявления, опубликованного активистами саудовского подразделения Anonymous, причиной проведения операции "#OpSaudi" стало то, что власти Саудовской Аравии не считают свой народ за людей, относясь к людям, как к рабам.

Так, например, хакеры утверждают, что несколько дней назад один из членов королевской семьи Саудовской Аравии выкрал и изнасиловал местную девушку, а затем убил ее и просто выбросил ее обнаженное тело.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru