


Британские хакеры не задержатся в тюрьме надолго

Четверо британских хакеров группировки LulzSec получили тюремные сроки

Четверо, связанных с хакерской группой LulzSec, взломщиков недавно выслушали финальный приговор британского суда. Все преступники получили серьезные тюремные сроки. Единственным исключением стал несовершеннолетний Мустафа аль-Бассам, которому дали условное наказание. Впрочем, всем остальным хакерам не придется сидеть в тюрьме слишком долго. Они проведут за решеткой лишь часть своего приговора и вскоре будут отпущены на свободу.


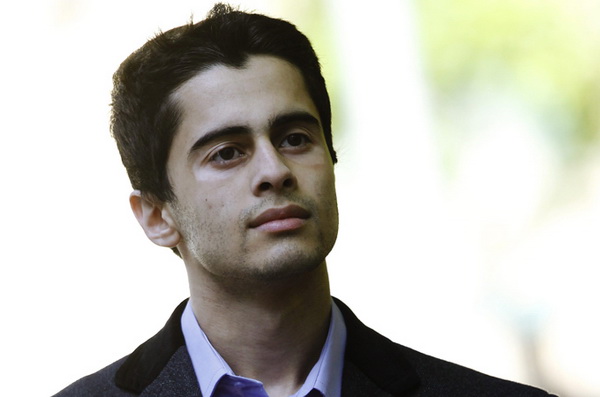
Джейк Дэйвис (никнейм Topiary) – публичное лицо группировки – получил 24 месяца в колонии для малолетних преступников. Напомним, что ему только 20 лет. Коллега Дэйвиса по имени Райан Экройд (никнейм Kayla) получил 30-месячный срок из которого он, скорее всего, будет мучиться только 15 месяцев. Он самый старший из осужденных – 26 лет. Мустафа аль-Бассам (также известный Tflow) получил 20-месячное условное наказание. Напомним, что во время проведения акций LulzSec, обвиняемому хакеру было только 16 лет (дело происходило в 2011 году). Наконец 21-летний Райан Клиари, который был лишь отдаленно связан с группировкой, получил 32 месяцев тюрьмы. Столь большой срок объясняется тем, что этого человека обвиняют во взломе и хранении компрометирующих снимков.

Мустафа аль-Бассам (также известный Tflow).

Группировка LulzSec включает в себя около 11 членов. Эта организация взяла на себя ответственность за целый ряд нападений, включая нападения на крупные корпорации и правительственные ресурсы. В частности взломщики нападали на серверы онлайн-игры EVE Online, ресурсы компании FinFisher, занимающейся IT-безопасностью, а также на сайт некоммерческой организации InfraGard, связанной с ФБР. Сотрудники этого объединения взяли на себя ответственность за взлом сайта ЦРУ.

24 апреля 2013 года австралийская полиция заключила под стражу 24-летнего взломщика Мэтью Фланнэри, который якобы находился во главе группировки. Его обвиняют во взломе австралийских государственных ресурсов.

Вчера Джейк Дэйвис из Lulzsec дал развернутое интервью BBC, где подробно объяснил, зачем он занимался вредоносной деятельностью в сети и признался, что на 95% сожалеет о содеянном. Он винит во всем свой возраст, цинизм, тщеславие и неспособность увидеть последствия своих действий.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru