


Технические неполадки отрезали страну от Сети

Сирию отрезали от Интернета

Сирийское правительство в очередной раз отключила доступ граждан страны к Интернету. Ранее подобная же история происходила в ноябре 2012 года. Ранее предполагалось, что отрезание государства от сети свидетельствует о грядущей волне насилия со стороны властей. К счастью зимой 2012 эти прогнозы не подтвердились, а как обстоят дела сейчас?


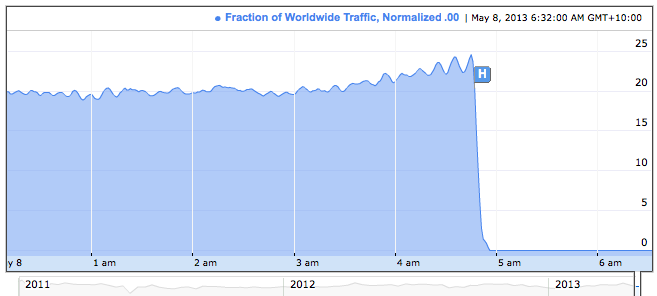
О новейшем отключении страны от Интернета сообщали представители Google и Umbrella Security (подразделение OpenDNS, исследующее современные кибер-угрозы). Обе организации говорят о полной и неожиданной потере трафика из этого региона. Как сообщают сотрудники Umbrella, доступ к серверам ns1.tld.sy и ns2.tld.sy недостижимы для пользователей.

Интернет в Сирию идет через три кабеля, каждый из которых соединяется в городе Тартоус. Сначала предполагалось, что чиновники отрезали связь специально, однако как сообщает CNN, правительство Сирии мгновенно отреагировало. Сейчас чиновники ищут путь решить эту проблему. Всему причиной неполадка с оптическим кабелем, о чем сообщает Syrian Arab News Agency (SANA).

Трафик из Сирии.

В последнее время технология стала главным оружием в руках правительства Сирии и оппозиции. Активисты оппозиции используют социальные сети для того, чтобы сообщать о насилии со стороны власти, от которой страдают мирные граждане. В то же время правительственная группа хакеров, известная под именем Сирийская Электронная Армия (Syrian Electronic Army) атакует крупнейшие новостные площадки в мире и публикует там сообщения, поддерживающие политику государства.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru