


Технические неполадки отрезали страну от Сети

Сирию отрезали от Интернета

Сирийское правительство в очередной раз отключила доступ граждан страны к Интернету. Ранее подобная же история происходила в ноябре 2012 года. Ранее предполагалось, что отрезание государства от сети свидетельствует о грядущей волне насилия со стороны властей. К счастью зимой 2012 эти прогнозы не подтвердились, а как обстоят дела сейчас?


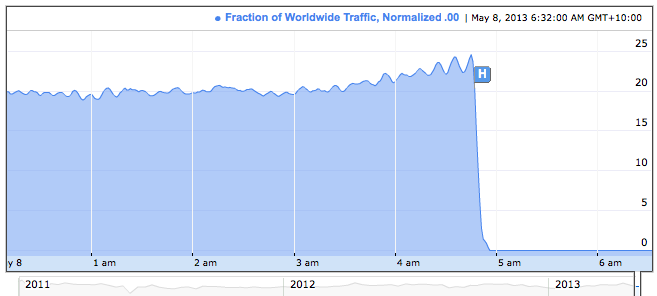
О новейшем отключении страны от Интернета сообщали представители Google и Umbrella Security (подразделение OpenDNS, исследующее современные кибер-угрозы). Обе организации говорят о полной и неожиданной потере трафика из этого региона. Как сообщают сотрудники Umbrella, доступ к серверам ns1.tld.sy и ns2.tld.sy недостижимы для пользователей.

Интернет в Сирию идет через три кабеля, каждый из которых соединяется в городе Тартоус. Сначала предполагалось, что чиновники отрезали связь специально, однако как сообщает CNN, правительство Сирии мгновенно отреагировало. Сейчас чиновники ищут путь решить эту проблему. Всему причиной неполадка с оптическим кабелем, о чем сообщает Syrian Arab News Agency (SANA).

Трафик из Сирии.

В последнее время технология стала главным оружием в руках правительства Сирии и оппозиции. Активисты оппозиции используют социальные сети для того, чтобы сообщать о насилии со стороны власти, от которой страдают мирные граждане. В то же время правительственная группа хакеров, известная под именем Сирийская Электронная Армия (Syrian Electronic Army) атакует крупнейшие новостные площадки в мире и публикует там сообщения, поддерживающие политику государства.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru